
Lección 6 · Estudio de caso: aportes, brechas y evidencia para el SGIA
Valora la contribución del componente, el riesgo que permanece y la evidencia que necesita una decisión o una auditoría.
La pregunta que debe responder el SGIA
¿El control técnico garantiza el resultado deseado o deja brechas que necesitan tratamiento? El análisis distingue capacidad implementada, condiciones de uso, actuación de la aplicación y decisión organizativa. Un resultado técnico favorable no acredita por sí solo el cumplimiento normativo ni que la organización haya aceptado el riesgo residual.
| Plano | Conclusión del estudio |
|---|---|
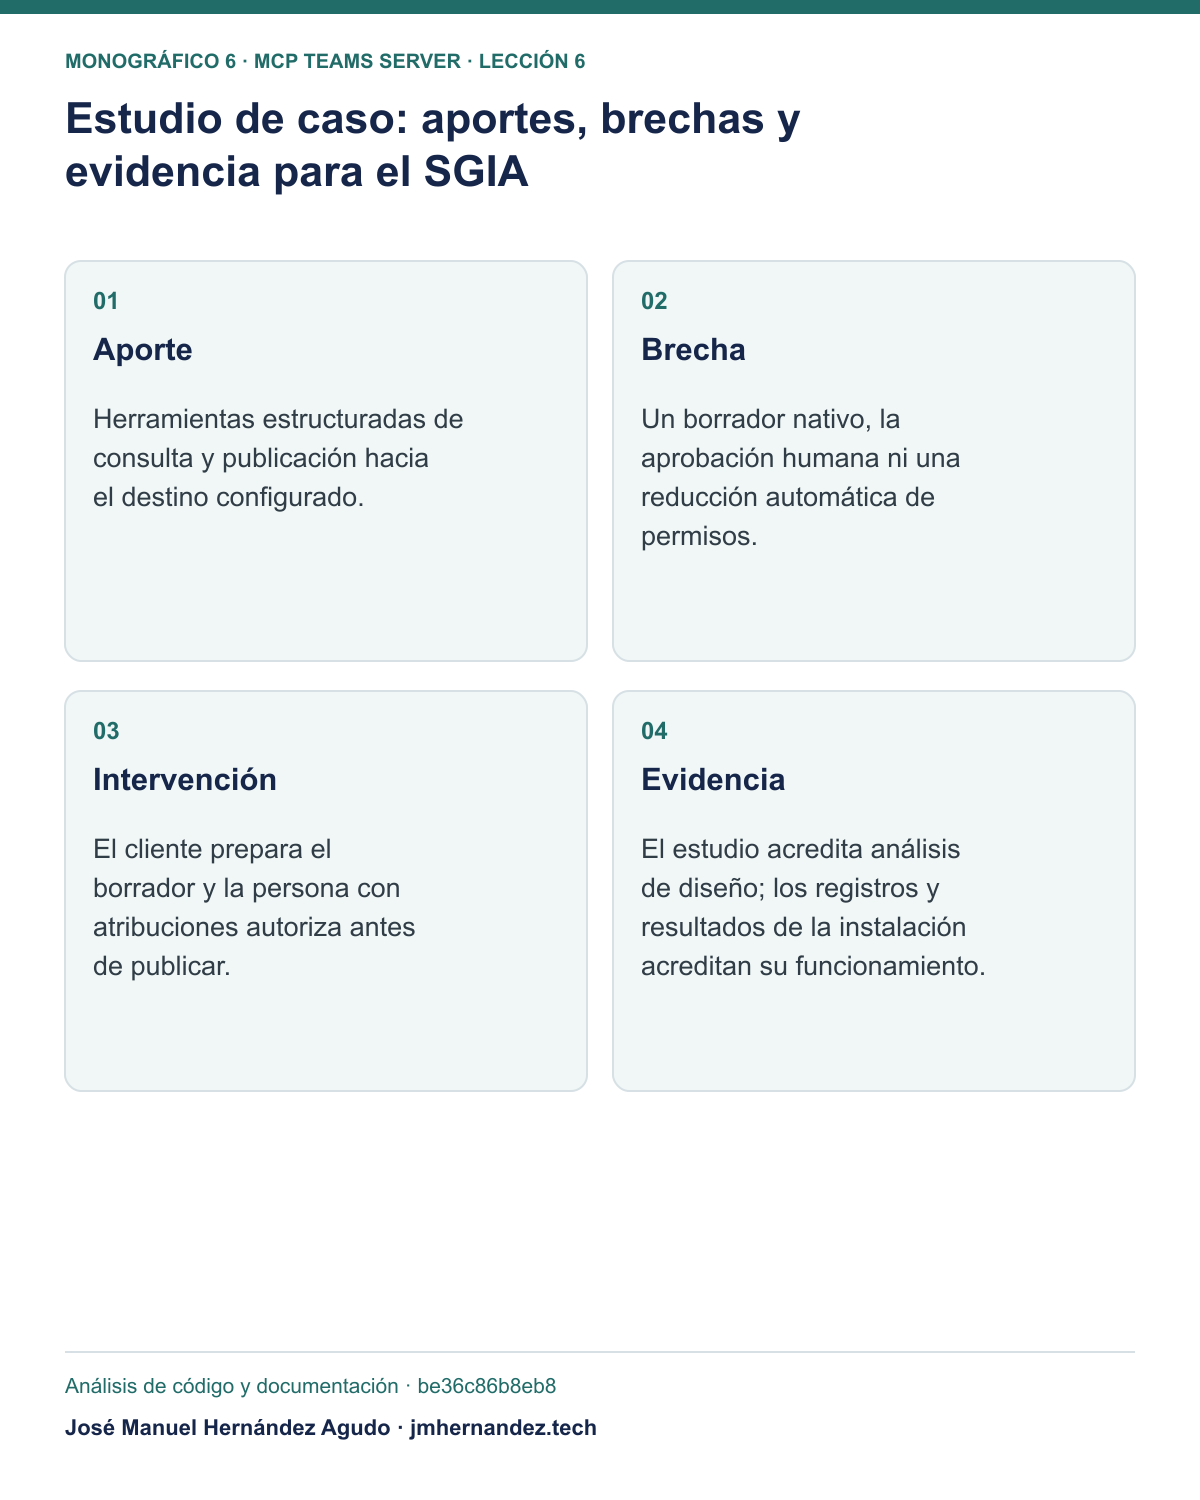
| Aporte del componente | Herramientas estructuradas de consulta y publicación hacia el destino configurado. |
| Límite de ese aporte | Un borrador nativo, la aprobación humana ni una reducción automática de permisos. |
| Intervención responsable | El cliente prepara el borrador; la persona con atribuciones revisa la comunicación y autoriza su envío cuando el proceso lo exige. |
Cadena de suministro y riesgo heredado
El LLM no agota la cadena de dependencias. Bibliotecas, motores, detectores, SDK, servicios y credenciales introducen capacidades y condiciones propias. La tabla identifica capas presentes o previstas en la versión examinada; no es un inventario completo de una instalación ni una lista de vulnerabilidades confirmadas.
| Capa identificada | Dependencia o frontera | Riesgo que necesita otra evidencia |
|---|---|---|
| Cliente o agente | Modelo y política de herramientas externos al servidor | Qué contenido recibe el modelo, qué propone y quién autoriza |
| Puente y servicios | SDK MCP, Microsoft Graph y Agents SDK | Versiones, exposición, permisos efectivos y efecto de las operaciones |
| Identidad y recurso | Credencial de aplicación, instalación Teams y RSC | Relación entre capacidad concedida, destino configurado y necesidad del uso |
Para trasladar esa lectura a una implantación se necesita conocer versiones y procedencia, licencias aplicables, dependencias transitivas, avisos de seguridad pertinentes, flujos de datos, accesos y responsables de actualización. El repositorio y su licencia raíz no resuelven por sí solos esas cuestiones. Una biblioteca opcional o un servicio remoto no se presume instalado o utilizado sin evidencia.
Caso de discusión resuelto: un canal configurado y permisos de equipo
Situación propuesta. Un cliente utiliza un servidor configurado para un único canal público del equipo. Se ha concedido ChannelMessage.Read.Group mediante RSC. La pregunta es si el alcance de datos coincide con la finalidad del uso.
Qué conocemos. El código enruta sus consultas al equipo y canal configurados. El permiso RSC citado corresponde al equipo y sus canales. La variable de canal no reduce la concesión. Que un canal sea público dentro de Teams no demuestra que sus datos sean públicos en Internet ni que puedan tratarse para cualquier finalidad.
Riesgo identificado. La credencial puede disponer de un alcance superior al necesario para el uso descrito. Eso abre una pregunta de minimización y mínimo privilegio. No acredita que se hayan leído otros canales ni demuestra por sí solo una infracción jurídica. Hay que contrastar finalidad, datos personales, necesidad, concesiones efectivas y medidas que limiten el uso. La Comisión Europea relaciona minimización con los datos necesarios para una finalidad.
| Evidencia solicitada | Qué pregunta resuelve |
|---|---|
| Finalidad, usuarios y datos necesarios | Por qué se necesita ese canal y qué información debería utilizar el cliente |
| Permisos de la aplicación y consentimiento RSC instalado en Teams | Qué recurso y operaciones quedan efectivamente concedidos |
| Configuración, rutas y credencial utilizada | Qué destino usa el código y qué capacidad conserva la identidad |
| Registros de consultas y paginación | Qué datos se han leído realmente, con sus límites de cobertura |
| Destino del contenido en el cliente, el modelo y los registros | Qué tratamiento adicional y conservación introduce la aplicación completa |
Respuesta razonada. Si solo se justifica un canal, hay que justificar el alcance concedido y valorar límites o una separación de recursos que se ajuste a la necesidad. Una restricción del cliente y un permiso de Microsoft son capas distintas. La conclusión depende de su efecto conjunto y de la evidencia; no se propone cambiar permisos de un tenant real durante este estudio.
Dónde interviene la persona responsable
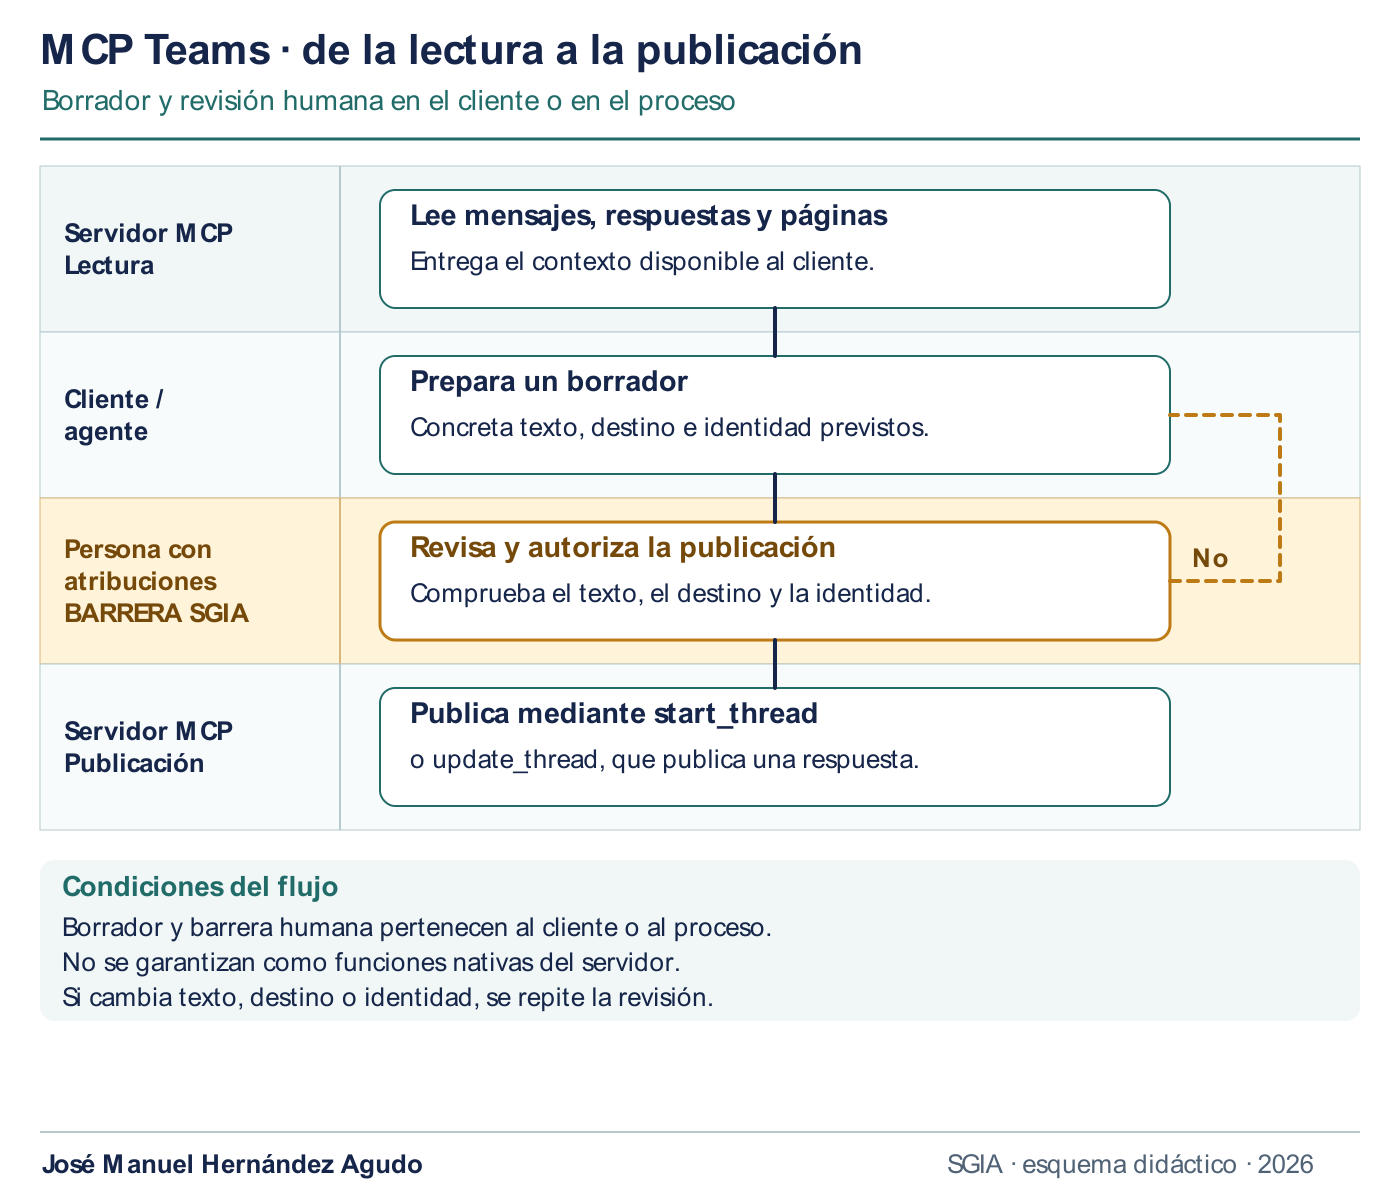
La secuencia del uso gobernado es lectura, borrador, revisión humana y envío autorizado. El borrador lo produce el cliente o el proceso: el servidor no incorpora una herramienta de borrador ni una aprobación humana obligatoria en start_thread o update_thread.
El responsable con atribuciones valida contenido, destino e identidad antes de una comunicación que requiera su autorización. El registro del envío permite comprobar el efecto; no sustituye la decisión anterior. Los permisos de aplicación, la identidad del solicitante y la autoridad para publicar se analizan por separado.
Qué evidencia aporta el monográfico y qué falta en la organización
El estudio documenta la lectura de una versión del componente y justifica preguntas de riesgo y auditoría. Puede incorporarse como entrada a esa evaluación, con fecha, alcance y procedencia. No acredita que una empresa haya configurado el control, aplicado una política o revisado sus resultados.
Para valorar el funcionamiento se necesitan datos de la instalación: configuración, identidades y atribuciones, artefactos relacionados, resultados observados y decisiones. Una conclusión de auditoría añade el criterio aplicable y evidencia suficiente. No basta con adjuntar este material al expediente para demostrar la eficacia del control.
Actividad para comprobar lo aprendido
Completa primero la versión para el alumno a partir del caso y las preguntas. Después contrasta tu razonamiento con la solución orientativa y sus criterios. Una respuesta completa identifica la conclusión que permiten los datos, su límite y la evidencia pendiente; no rellena las ausencias con hechos inventados.
Los modelos de autorización, calibración y minimización son soportes para el ejercicio. No son formularios obligatorios de ISO/IEC 42001 ni autorizaciones o firmas válidas. El Excel permite trabajar las tres fichas y la checklist; Word y PDF ofrecen formatos alternativos de la actividad correspondiente.
La checklist utiliza CUMPLE, NO CUMPLE, EVIDENCIA REQUERIDA y NO APLICA para interpretar los supuestos. La falta de evidencia no se transforma automáticamente en incumplimiento. NO APLICA necesita una justificación. El criterio es el definido en la pregunta o en el proceso pertinente, no una obligación universal inventada.
La rúbrica distingue respuesta correcta, parcial o a revisar según conclusión, razonamiento y tratamiento de la evidencia. Completar una celda no produce una calificación automática. Las cifras de CerbIA son datos sintéticos del ejercicio y no resultados de rendimiento del proyecto.
Ampliación resuelta: tres riesgos de privacidad y una decisión pendiente
La actividad M10-M13 amplía la minimización con fuga hacia cliente/modelo, acceso innecesario al historial y retención de trazas de depuración. Para cada riesgo pide daño a las personas, medidas propuestas, evidencia y responsable. La matriz y el cribado se explican en la lección 4. No se ha demostrado una fuga, una lectura indebida ni una conservación concreta.
La solución conserva pendiente la prueba de permisos efectivos, rutas y denegaciones, flujos a proveedores y configuración de logs, conservación y borrado. No inventa puntuaciones de riesgo residual. Para el cribado EIPD faltan categorías, escala, contexto, fines y demás factores pertinentes; RSC de equipo no decide por sí solo.
El responsable del tratamiento documenta el razonamiento y recaba asesoramiento del DPD si está designado. Si es probable un alto riesgo, realiza una EIPD antes del tratamiento; ante alto riesgo residual sin mitigación suficiente, examina la consulta previa del artículo 36 RGPD. El formulario del ejercicio es preliminar y no reemplaza una EIPD completa. La conclusión del supuesto sigue siendo EVIDENCIA REQUERIDA, no una aprobación de uso.
Amplía este punto en el curso
Módulo 8 · Supervisión humana. Amplía la frontera entre una propuesta y una acción autorizada.
Módulo 11 · Auditoría interna. Ayuda a distinguir capacidades documentadas de resultados acreditados.
Fuentes de esta lección
M2 · Código: herramientas y arranque MCP
M3 · Código: operaciones de Teams
M4 · Configuración Microsoft y permisos
M4 · Código: configuración del servidor
E1 · Microsoft: consentimiento específico sobre recursos en Teams
E3 · ISO: ISO/IEC 42001:2023, sistema de gestión de IA
G1 · IEC · Vista previa oficial de ISO/IEC 42001:2023 (índice de cláusulas)
G2 · BSI · Áreas de control de ISO/IEC 42001 (página 6)
G7 · DOUE / BOE · RGPD, artículos 35 y 36
G8 · BOE · LOPDGDD, artículo 28
Flujo de decisiones por responsabilidades
Actividad y solución orientativa
Los archivos sirven para comprobar el conocimiento. Completa tus respuestas antes de consultar el modelo; los supuestos no acreditan operaciones o autorizaciones reales.
Primero la actividad vacía
Después la solución orientativa
Checklist de gobierno y auditoría de la instalación
Se utiliza después de delimitar finalidad, versión y entorno. El auditor registra «cumple», «no cumple» o «evidencia requerida» frente al criterio acordado; puede indicar «no aplica» con justificación. La falta de evidencia impide afirmar cumplimiento, pero no demuestra por sí sola que el control no exista. Cuando se constata un fallo frente al criterio, el resultado es «no cumple».
Las correspondencias siguientes son funcionales: ayudan a organizar la evidencia del SGIA, no convierten cada medida técnica en un requisito literal de la norma. A.8 trata información a partes interesadas; A.9, uso de sistemas de IA; A.10, relaciones con terceros. No se denomina a A.9 «Supervisión» ni se usa A.8 como un requisito general de registro JSON.
| Pregunta y referencia de gestión | Criterio de aceptación del caso | Evidencia mínima |
|---|---|---|
| ¿Quién autoriza? 5.3; 8.1; A.3 y A.9 | Autoridad definida y aprobación vinculada al envío | Roles vigentes, registro y prueba de rechazo sin aprobación |
| ¿Se respeta la finalidad? 6.1.2; 8.2; A.7 como relación con datos | Acceso justificado y probado para el uso previsto | Configuración, manifiesto Teams, consentimientos y pruebas de alcance |
| ¿Se protege la evidencia? 7.5; 8.1 | Propuesta, aprobación y resultado reconstruibles con acceso restringido | Registros correlacionados, política de conservación y prueba de integridad |
| ¿Se comunica correctamente? 7.4; A.8 | Destinatarios y contenido adecuados a la finalidad | Criterio de comunicación y muestra de publicaciones autorizadas |
| ¿Se controlan dependencias? 8.1; A.10 | Versiones identificadas y riesgos tratados | Inventario, licencias, análisis de vulnerabilidades y decisión documentada |
| ¿Se evalúa la eficacia? 9.1; 9.2; 10.2 | Fallos detectados, investigados y corregidos | Pruebas periódicas, hallazgos, responsables y verificación de acciones |
Caso práctico: del expediente incompleto a la decisión
Tech Server IIT Spain presenta el commit, una captura de Entra, un mensaje publicado y un registro con identificador de correlación. No presenta los consentimientos de instalación Teams, la propuesta que se aprobó ni pruebas de rechazo. Todos los datos del ejercicio son ficticios.
Antes de consultar la solución, responde: ¿qué estado asignas a cada fila de la checklist?, ¿qué evidencia pedirías primero?, ¿permitirías publicaciones reales?, ¿qué prueba permitiría revisar la decisión?
Solución orientativa. El commit acredita identificación de una versión, no el control completo de proveedores. La captura de Entra no acredita por sí sola el alcance RSC. Un mensaje publicado acredita un efecto, no su autorización. Un identificador de correlación sin registros enlazados no reconstruye la decisión. Estas comprobaciones quedan como «evidencia requerida»; no se marcan «cumple».
En el semáforo del caso se mantiene ámbar y se limita la evaluación a un entorno de prueba con datos sintéticos. Primero se obtiene el expediente de permisos y se verifica la barrera de aprobación. Si una llamada directa publica sin aprobación, la prueba demuestra un incumplimiento del criterio del caso: se suspende esa ruta, se registra el hallazgo y se comprueba la corrección antes de habilitarla. El auditor no inventa que se hayan filtrado datos ni que exista una brecha real.
Rúbrica. Nivel 1: identifica la operación y su resultado técnico. Nivel 2: detecta la brecha de gobierno y relaciona el criterio del SGIA. Nivel 3: separa hecho y ausencia de evidencia, solicita pruebas suficientes y propone una medida proporcional sin atribuir funciones inexistentes al componente.