
Lección 7 · Dictamen del SGIA: responsabilidades, evidencias y decisión
Construye una conclusión proporcionada que distinga capacidad técnica, evidencia de la instalación y decisión organizativa.
1. Qué puede aportar el componente al expediente
Después del recorrido, resultados, errores e integración, ya podemos responder con precisión. CerbIA aporta mecanismos configurables de evaluación y resultados interpretables. Para que contribuyan a una decisión del SGIA deben conectarse con el sistema concreto, su riesgo y la actuación de la aplicación.
GateVerdict no incorpora firma, fecha ni identidad de firmante. Contenido del modelo de resultado El registro utiliza logging de Python y la aplicación anfitriona elige destinos y configuración. Registro dependiente del anfitrión Conservar evidencia recuperable requiere por tanto un diseño de la organización; no se presume un expediente de auditoría completo por obtener un veredicto.
2. De la responsabilidad técnica a la autoridad
Aplicamos 5.3 a distribuir responsabilidades y autoridades. El desarrollador puede explicar y probar la integración; no se deduce que pueda aceptar por sí solo cualquier riesgo de negocio. Operación necesita saber cuándo detener, escalar y reanudar. Quien gestiona datos y terceros aporta criterios de su ámbito.
La dirección o autoridad designada decide sobre límites, recursos y riesgo según la estructura real. La revisión independiente evalúa evidencia y criterios; no sustituye a quien opera el servicio. En A.3 relacionamos estas funciones con la organización interna.
Con 7.2 se comprueba competencia para interpretar omisiones, porcentajes y consecuencias de cambios. Conocer un comando no basta para justificar la autorización de uso.
3. Preparar evidencia que responda preguntas
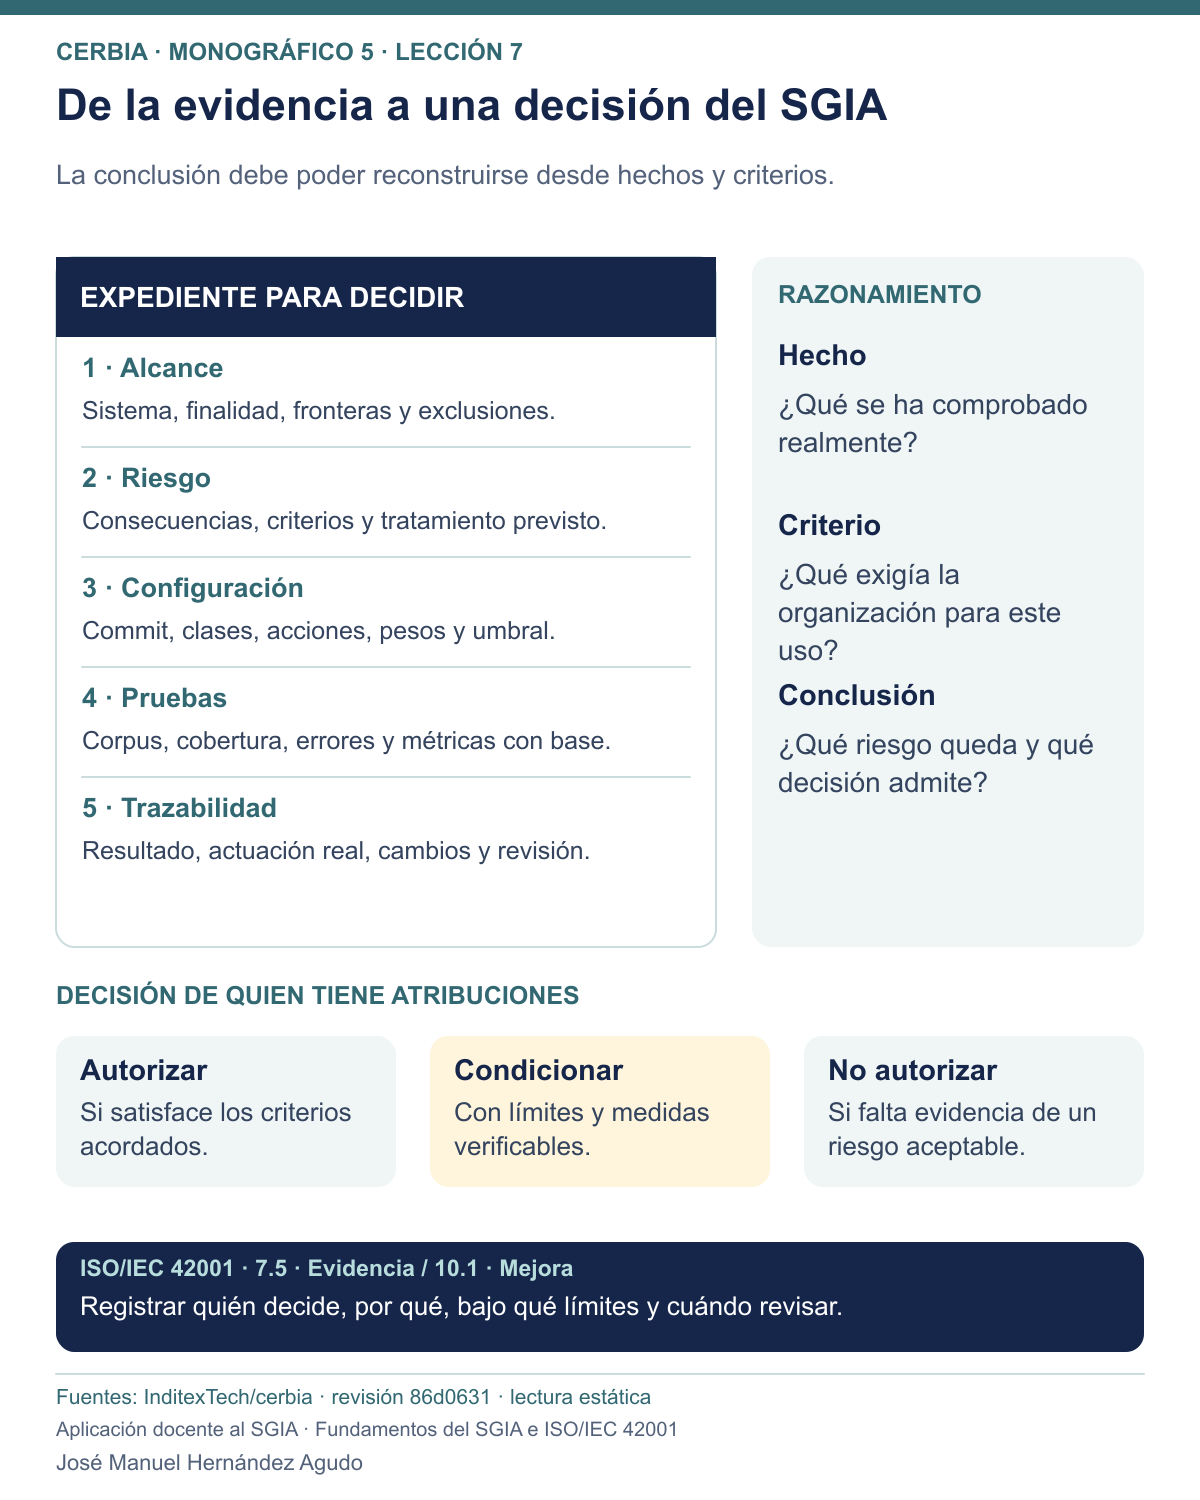
El expediente propuesto reúne alcance y flujos; evaluación de riesgos e impactos; configuración y versiones; cobertura y pruebas; reglas operativas; resultados de seguimiento y decisiones de cambio. Cada pieza debe responder una pregunta y tener una persona responsable de mantenerla.
| Aporte comprobado | Brecha de la instalación | Evidencia que solicitaríamos |
|---|---|---|
| Evaluación configurable | Adecuación a la finalidad | Riesgos, criterios y tratamiento elegido |
| Resultado estructurado | Efecto preventivo real | Pruebas de integración y excepciones |
| Extensibilidad | Mantenimiento de componentes propios | Responsable, validación y seguimiento |
| Señales y registros posibles | Conservación y uso posterior | Política aplicada y muestra recuperable |
El contrato de Scanner permite componentes que satisfacen un protocolo con identidad, acción, severidad, tipos y método de análisis. Contrato de extensibilidad Ampliar controles también amplía trabajo de evaluación y mantenimiento: no convierte una política específica en una función nativa ya acreditada.
4. Auditoría y revisión por la dirección
En 9.2, la revisión debe contrastar criterios aplicables con evidencia suficiente. En 9.3, la dirección utiliza resultados para decidir sobre recursos, prioridades, límites y continuidad. Son propósitos relacionados, pero una captura de un resultado favorable no satisface por sí sola ninguno de ellos.
Una conclusión útil dice qué se examinó, bajo qué versión y condiciones, qué resultados se obtuvieron y qué queda pendiente. Si falta evidencia, se expresa esa limitación. Para declarar una no conformidad se identifica el requisito o criterio incumplido y la evidencia que lo demuestra.
La selección de referencias al Anexo A se justifica desde el riesgo. No se asigna «cumplido» a un área porque exista un escáner con un nombre parecido.
5. Impactos e información a partes interesadas
El dictamen también debe explicar efectos sobre personas: exposición de información, errores de bloqueo, demoras o imposibilidad de acceder al servicio. Relacionamos esta evaluación con 6.1.4 y 8.4, y con A.5.
En A.8 planteamos qué información necesitan usuarios y otras partes interesadas sobre finalidad, límites, tratamiento de incidencias y vías de respuesta. En A.10 preguntamos por compromisos y condiciones de terceros; en A.7, por los datos utilizados.
Las medidas concretas dependen del contexto. No imponemos firma universal, revisión manual de cada mensaje ni una arquitectura única. Buscamos evidencia suficiente para la decisión que se pretende sostener.
6. Ejercicio resuelto: redactar una conclusión admisible
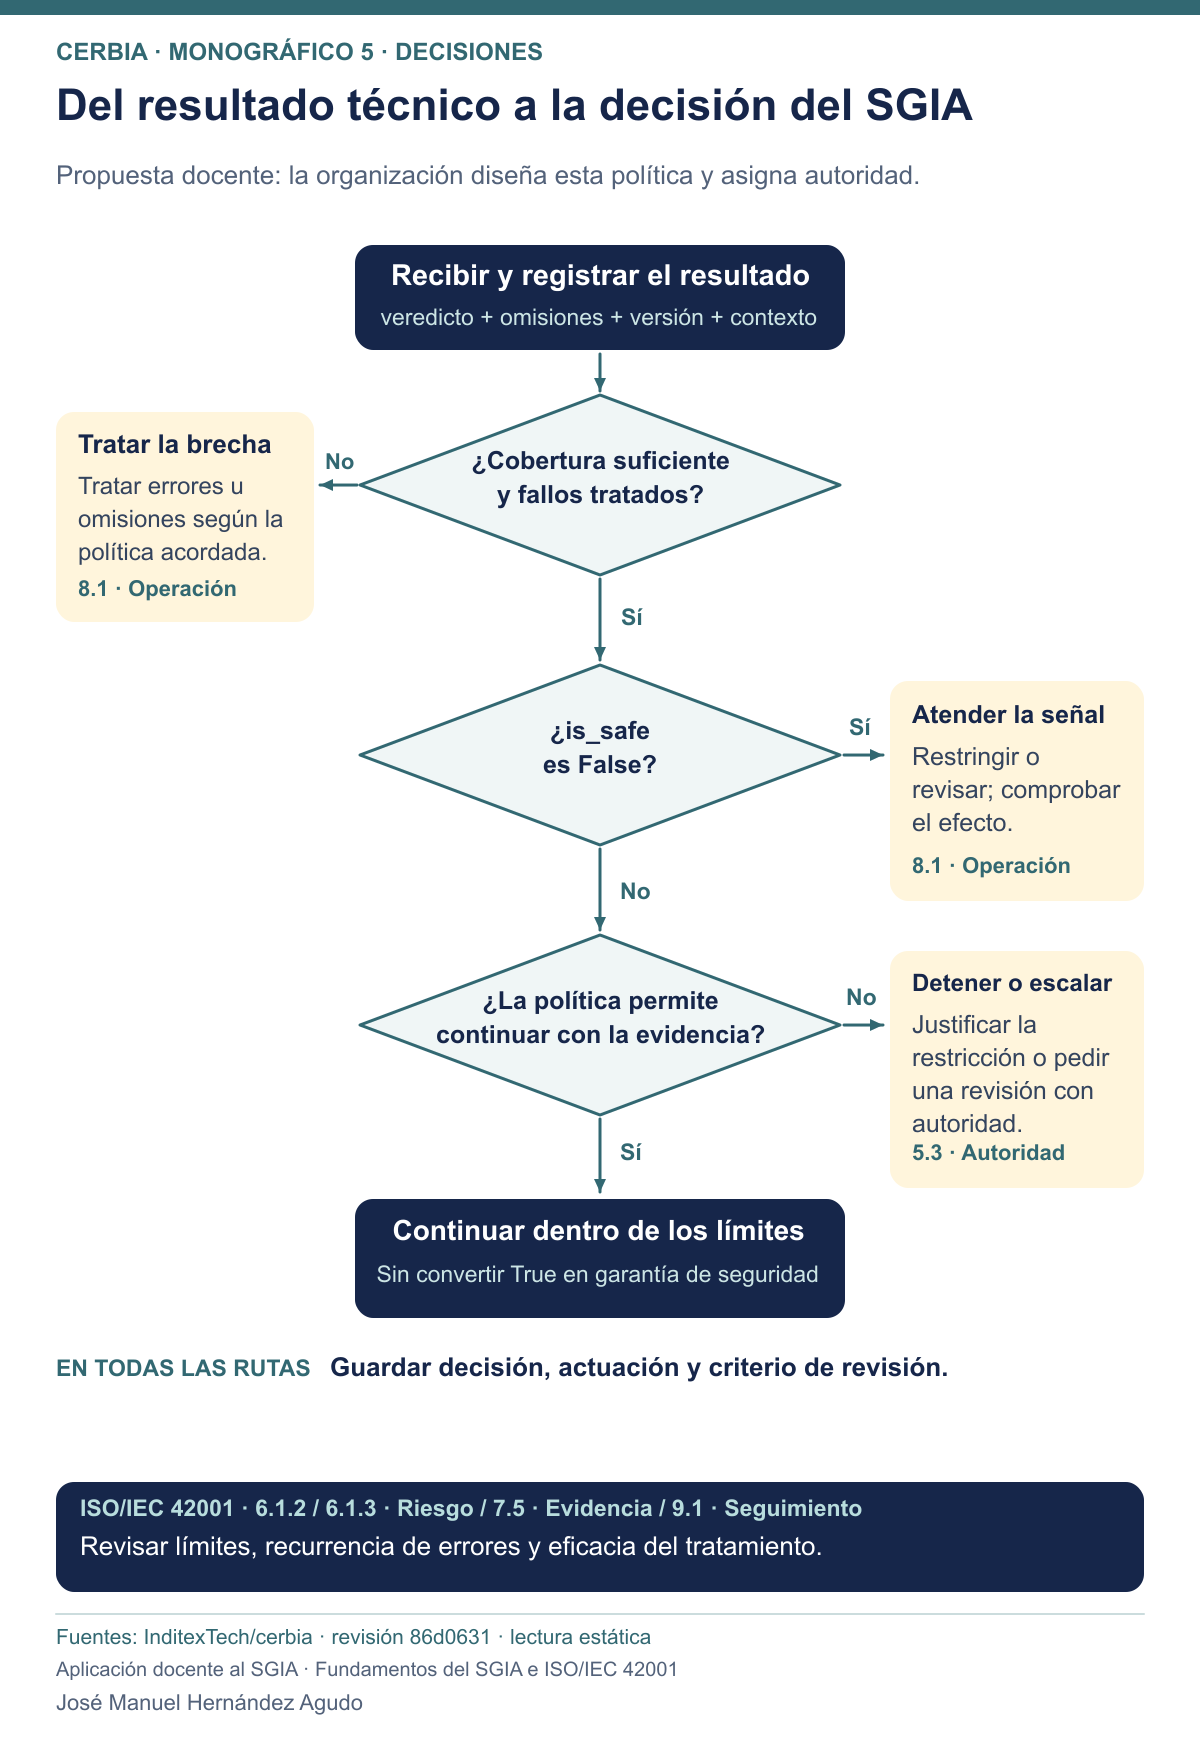
Supuesto docente. El equipo aporta el repositorio, una configuración validada y un ejemplo con is_safe=True. Afirma que el asistente cumple ISO/IEC 42001 y que no puede filtrar datos.
Solución. La evidencia acredita, como máximo, capacidad documentada, una comprobación técnica parcial de configuración y un resultado bajo condiciones concretas. Faltan alcance, riesgos, impactos, cobertura, efecto de la aplicación, eficacia y gestión continuada. No permite declarar conformidad ni ausencia de filtraciones.
El dictamen propuesto es: «La incorporación del componente puede contribuir al tratamiento definido. La autorización del uso sensible queda pendiente de las evidencias identificadas y de una decisión responsable sobre el riesgo residual». No afirmamos una infracción o una fuga sin evidencia.
7. Cerrar la decisión y revisarla
El responsable reúne el expediente; las funciones competentes revisan sus condiciones; la autoridad designada autoriza, limita o aplaza. Se documentan pendientes, plazo, seguimiento y desencadenantes de revisión. Si se acredita un incumplimiento, se aplica el proceso correspondiente y se verifica su eficacia. Así, el componente pasa de ser una promesa técnica a formar parte de una decisión del SGIA que otra persona puede comprender y contrastar.
Amplía este punto en el curso
Módulo 6 · Tratamiento y controles. Completa la justificación del tratamiento y de la aplicabilidad de las medidas elegidas.
Módulo 9 · Proveedores y ciclo de vida. Ayuda a sostener la decisión durante la operación, mantenimiento y evolución de las dependencias.
Del contenido a una decisión gobernada
Matriz de aplicación de ISO/IEC 42001
La correspondencia relaciona mecanismos del componente con decisiones y evidencias de la organización. Se concreta según alcance, riesgos y controles seleccionados. Los registros propuestos son modelos docentes.
| Mecanismo o decisión | Cláusulas y área | Decisión organizativa | Evidencia a valorar |
|---|---|---|---|
| Recorrido de carga, preprocesamiento y puerta | 4.3, 4.4; A.6 · Ciclo de vida; A.9 · Uso | Delimitar sistema, contenidos, fronteras y exclusiones. | Ficha del sistema, diagrama contrastado y muestra del recorrido. |
| Resultados y escenarios de escape o bloqueo | 6.1.2, 8.2; A.5 · Impactos; A.9 · Uso | Evaluar riesgos según consecuencias y contexto. | Registro de riesgos, criterios y evaluación por escenario. |
| Acción, severidad, agregador y umbral | 6.1.3, 8.3; A.6 · Ciclo de vida; A.9 · Uso | Justificar selección y combinación de controles y riesgo residual. | Plan de tratamiento, aplicabilidad razonada y pruebas comparativas. |
| Consecuencias de escapes y falsos bloqueos | 6.1.4, 8.4; A.5 · Impactos | Valorar efectos sobre personas y colectivos y medidas apropiadas. | Evaluación de impactos y seguimiento de consecuencias. |
| Interpretación y mantenimiento por personas competentes | 5.3, 7.2; A.3 · Organización interna | Asignar autoridad, tareas y competencia suficiente. | Responsabilidades y comprobación de competencia aplicada. |
| Configuración y versiones identificadas | 7.5, 8.1; A.6 · Ciclo de vida | Controlar información relevante para reconstruir la evaluación. | Configuración efectiva e informe recuperable, con versiones y condiciones. |
| Políticas fail, block y skip; actuación del anfitrión | 8.1; A.9 · Uso | Definir respuesta ante fallo, omisión y resultado inseguro. | Reglas operativas, excepciones y comprobación antes del efecto. |
| Datos, extracción y componentes opcionales | 6.1.2, 8.1; A.7 · Datos; A.10 · Relaciones con terceros | Conocer flujos, condiciones y responsabilidades heredadas. | Inventario efectivo, evaluación de terceros y flujo de datos. |
| Información sobre límites y vías de respuesta | 8.1; A.8 · Información para partes interesadas | Determinar qué información necesita cada parte interesada. | Información proporcionada y canales de respuesta definidos. |
| Cobertura, eficacia, omisiones, latencia y carga | 9.1; A.5 · Impactos; A.6 · Ciclo de vida | Determinar si el control mantiene su propósito en el uso. | Métricas con denominadores, condiciones y segmentos. |
| Revisión del proceso y decisiones de dirección | 9.2, 9.3; A.3 · Organización interna | Contrastar criterios y decidir límites, continuidad y recursos. | Hallazgos sustentados, resultados y decisiones responsables. |
| Recalibración y tratamiento de incumplimientos acreditados | 8.1, 10.1, 10.2; 6.3 cuando cambia el propio SGIA; A.6 · Ciclo de vida | Comparar cambios, autorizar seguimiento y verificar eficacia. | Línea base, comparación, retorno y análisis de causa cuando proceda. |
A.8 trata información para partes interesadas; A.10, relaciones con terceros y clientes. La cláusula 6.3 se refiere a cambios del propio SGIA. Las comprobaciones y la autorización de una configuración se concretan en el proceso aplicable.
ISO/IEC 42001 · Editor · Índice de la norma · IEC
Actividad de conocimientos
Completa primero la ficha del alumno; contrasta después con la solución. En el PDF, utiliza la página de ampliación para respuestas largas y comprueba la vista de impresión.