
MA04 · Obligaciones y evidencias en sistemas de alto riesgo
Una matriz útil relaciona cada obligación con el operador y la prueba pertinente.
- Separar requisitos del sistema y obligaciones de operadores.
- Seleccionar evidencias proporcionales y verificables.
- Distinguir impactos del SGIA, EIPD y evaluación del artículo 27.
Del requisito a una pregunta verificable
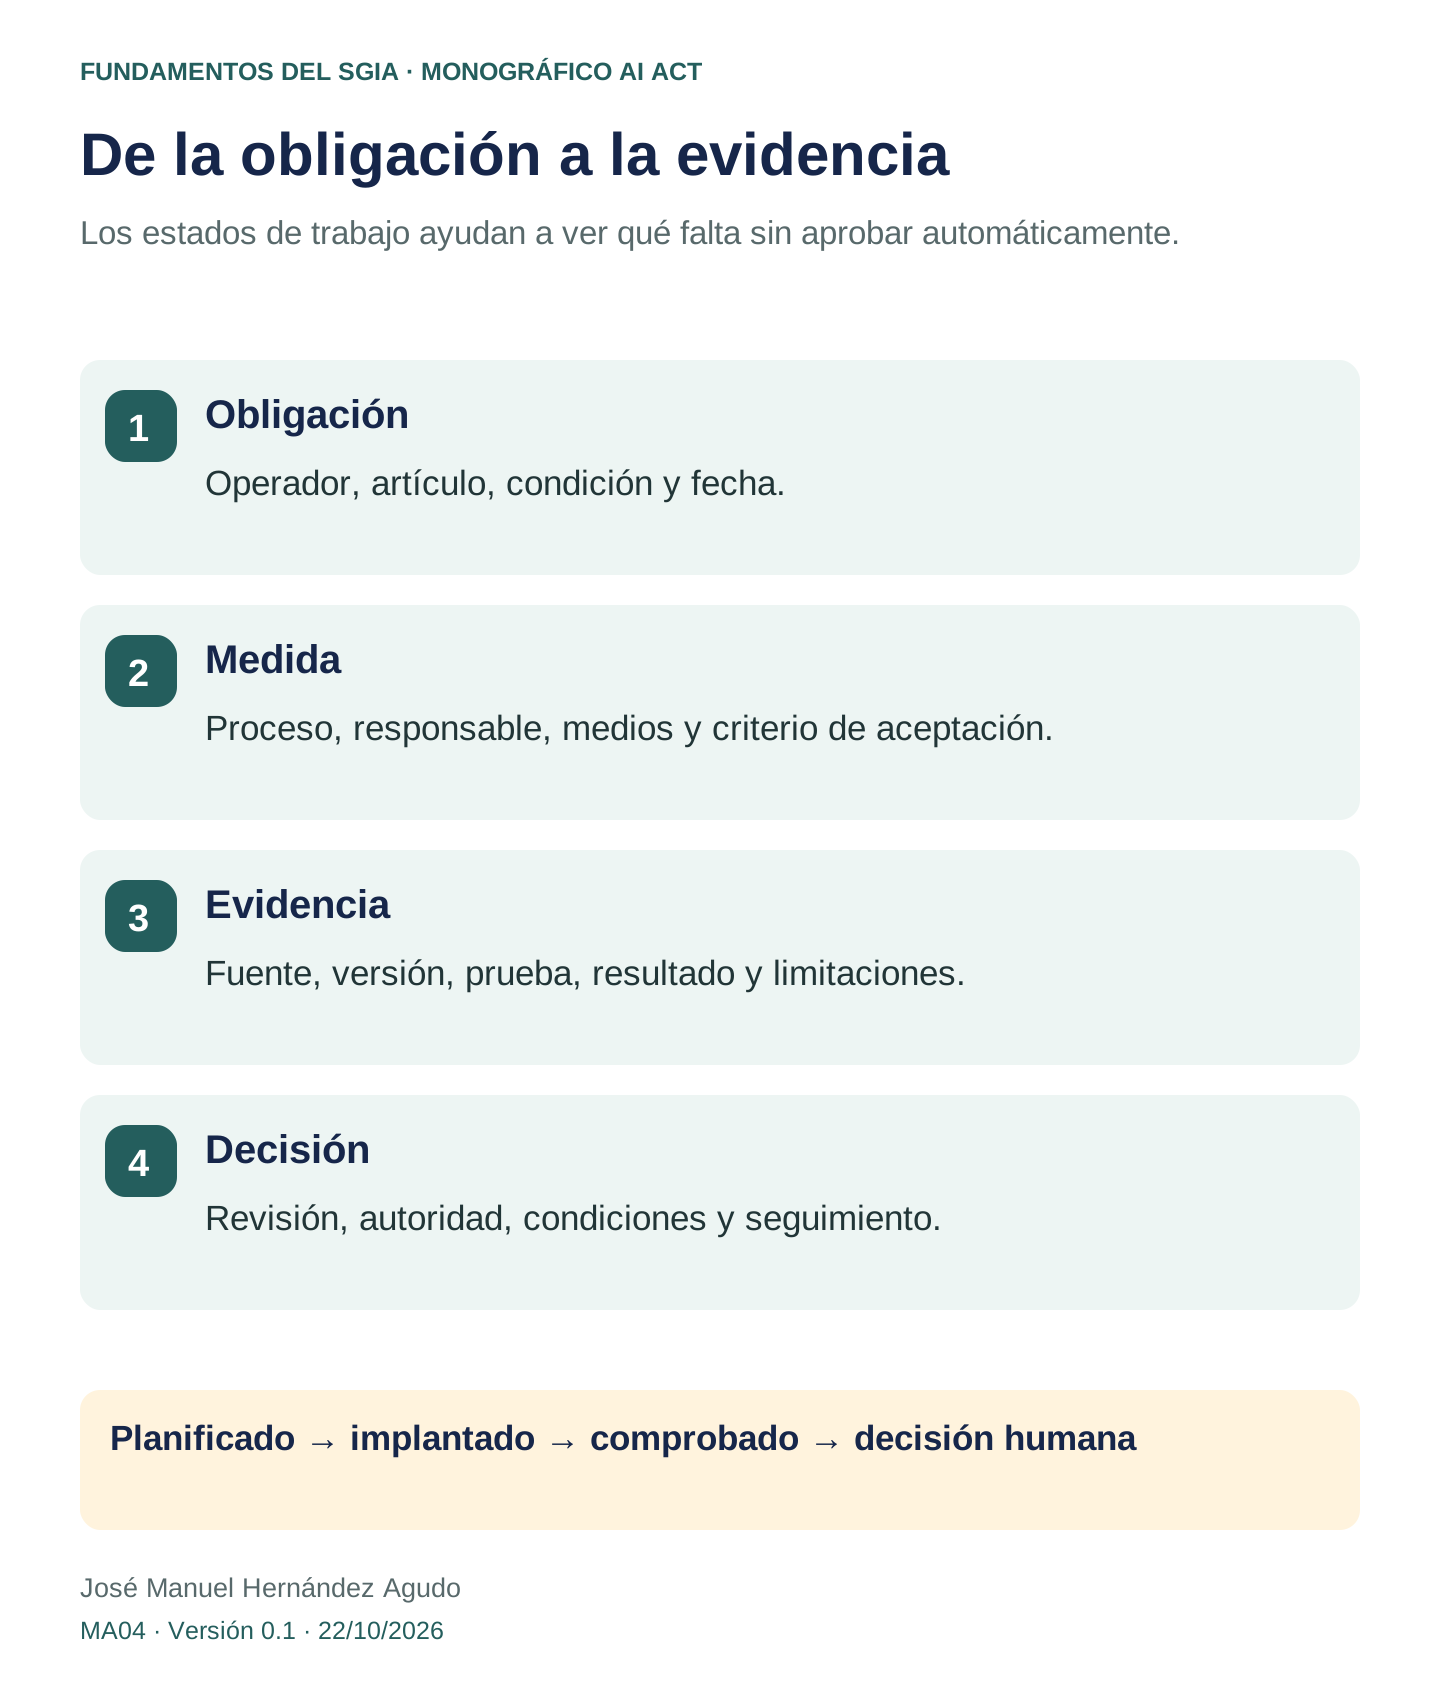
Una matriz de cumplimiento sirve para organizar el trabajo, no para producir una certificación automática. Recomendamos una fila por obligación o conjunto homogéneo: operador, condición, artículo, aplicación temporal, evidencia, responsable y estado. Evita una fila titulada «cumple AI Act» porque no permite ver qué se comprobó.
Por ejemplo, para una supervisión propuesta formula preguntas: ¿quién revisa?, ¿con qué información?, ¿cuándo interviene?, ¿puede detener el uso?, ¿qué prueba demuestra esa capacidad? Después identifica la fuente jurídica o interna de cada criterio. El diseño de una medida, su implantación y el resultado observado ocupan estados distintos.
Requisitos del sistema y evidencia técnica
Los artículos 9 a 15 desarrollan gestión de riesgos, gobernanza de datos, documentación técnica, registros, información para el despliegue, supervisión humana, precisión, robustez y ciberseguridad para los sistemas de alto riesgo. El proveedor debe articular su cumplimiento con las obligaciones que le correspondan; no se trasladan indiscriminadamente al comprador.
En este curso pedimos evidencias vinculadas a versión, finalidad y condiciones de prueba. Un informe de precisión necesita población, referencia, criterio y limitaciones. Los resultados del clasificador permiten practicar esa lectura: el mejor acierto global de v2 convive con una menor detección de críticos. La evidencia debe mostrar ambas dimensiones y conservar el umbral del ejercicio como decisión didáctica.
Lo que debe organizar el responsable del despliegue
El artículo 26 exige, entre otras actuaciones, uso conforme a instrucciones, supervisión por personas con competencia, formación, autoridad y apoyo, seguimiento y actuaciones ante riesgos e incidentes. Cuando controla entradas debe atender a su pertinencia y representatividad para la finalidad. La conservación de registros bajo su control tiene condiciones y un mínimo general de seis meses, salvo otra normativa aplicable.
Para preparar el expediente del ejercicio, solicita instrucciones, contrasta permisos y realiza una prueba autorizada de intervención. La formación teórica se complementa con una escena donde el supervisor detecta un error, lo revisa y utiliza el mecanismo de escalado. Registra resultado y limitaciones: designar un nombre no demuestra capacidad efectiva.
Tres evaluaciones que conviene distinguir
La evaluación de impactos del SGIA responde a su sistema de gestión. La evaluación de impacto de protección de datos responde a los supuestos de esa normativa. El artículo 27 del AI Act exige una evaluación de impacto sobre derechos fundamentales a determinados responsables del despliegue y usos, con condiciones específicas; no a toda empresa que utilice IA de alto riesgo.
El artículo 27 permite aprovechar contenidos pertinentes de la evaluación de protección de datos cuando cubran obligaciones coincidentes. En nuestro expediente recomendamos referencias cruzadas y una tabla de cobertura. Compartir evidencia reduce duplicidades, pero debe mantenerse visible qué requisito cubre, qué falta y quién conserva el resultado.
La calidad del artículo 17
El proveedor de alto riesgo necesita el sistema de gestión de la calidad que establece el artículo 17: procedimientos y responsabilidades documentados que apoyen el cumplimiento durante el ciclo de vida. El siguiente monográfico profundizará en EN 18286:2026 como apoyo a ese requisito, integrado con el SGIA cuando corresponda.
Aquí prepararemos la conexión: qué procesos internos aportan las evidencias, cómo se aprueban y cómo se conservan. Una declaración de aplicación de una norma debe acompañarse del alcance y de las comprobaciones pertinentes. Mantén separada la evidencia organizativa de la evaluación de conformidad del sistema concreto.
Tech Server IIT Spain
La prueba v2 del clasificador conserva 94/100 y 7/10; no autoriza su despliegue. R-001 e IMP-001 aportan continuidad interna. Este ejercicio no declara que el clasificador esté sujeto a todo el régimen de alto riesgo: muestra cómo preparar evidencia y una matriz condicionada a la clasificación.
Orientaciones para revisar tu respuesta
Diseña una prueba de supervisión para un sistema hipotético de alto riesgo comprado a un tercero.
Qué: Un protocolo de prueba y su registro, diferenciando plan y ejecución.
Por qué: El nombramiento de un supervisor no acredita su capacidad para intervenir.
Cómo: Utiliza un caso sintético con una recomendación incorrecta conocida; comprueba acceso a instrucciones, detección, revisión, parada y escalado. Define antes el criterio de aceptación.
Cuándo: Antes del uso y al modificar interfaz, funciones o personas responsables.
Dónde: En SUP-001 y en el expediente del uso.
Con qué: Instrucciones, permisos, formación, entorno de prueba y registro de resultados.
¿Podemos llamar a IMP-001 evaluación obligatoria del artículo 27 sin más análisis?
Qué: Una tabla de correspondencia y un examen específico de aplicabilidad del artículo 27.
Por qué: La coincidencia de temas no demuestra identidad de alcance jurídico.
Cómo: Identifica naturaleza del operador y uso; contrasta supuestos del artículo 27; revisa qué partes de IMP-001 o de una EIPD aportan cobertura y qué falta.
Cuándo: Al analizar obligaciones y antes del despliegue cuando el precepto corresponda.
Dónde: En el expediente regulatorio con referencias a las evaluaciones fuente.
Con qué: Artículo 27, inventario, finalidad, IMP-001 y evaluación de protección de datos si existe.
Comprueba lo aprendido
¿Una prueba planificada demuestra implantación?
No. Se requiere registrar su ejecución y resultado.
¿El comprador debe crear toda la documentación técnica del proveedor?
No por el mero hecho de comprar. Debe analizar su rol y las obligaciones correspondientes.
Trabaja con los recursos
Cuaderno de estudio y práctica (PDF rellenable)Ficha y matriz de aplicación (herramienta en línea)Clase de apoyo · Audio B
040. AI Act: obligaciones, transparencia y supervisión
Escuchar episodio 040 en iVoox
Precisiones docentes del audio B · Leer junto con la clase
1. v2 está probada y carece de autorización de despliegue; no consta una aprobación de laboratorio. La falta de autorización no prueba por sí sola ausencia de ejecución ni imposibilidad de causar una incidencia. No se acredita que v2 causara T10-014, cuya causa, daño, categoría y obligación concreta de notificación siguen pendientes de análisis.
2. v1 obtiene 90/100 global y 9/10 críticos; v2, 94/100 y 7/10. El umbral interno docente del 90 % corresponde a detección de críticos. No es un umbral legal ni se confunde con el acierto global.
3. El rol de proveedor exige examinar la definición completa, incluida comercialización o puesta en servicio bajo nombre o marca propios, y el artículo 25 cuando corresponda. El nombre comercial no clasifica por sí solo; la información promocional puede aportar evidencia de la finalidad prevista.
4. El artículo 4 exige medidas para apoyar el desarrollo de alfabetización; no exige garantizar un nivel específico de cada individuo. El artículo 26 contiene obligaciones del despliegue de alto riesgo, incluidos requisitos específicos para las personas encargadas de supervisión.
5. La excepción textual del artículo 50.4 contempla revisión humana o control editorial y responsabilidad editorial de una persona física o jurídica, con sus condiciones. El expediente de revisión propuesto por el curso no es una lista literal universal impuesta por ese artículo. Se mantienen las condiciones y excepciones del aviso de interacción. No todo contenido audiovisual sintético es un deepfake ni exige idéntica divulgación visible.
6. SUP-001 es el registro interno de supervisión del curso. Una matriz no demuestra eficacia por sí sola: hay que distinguir propuesta, ejecución, resultado y limitaciones, y atender al calendario aplicable. La clase no determina responsabilidad civil, penal o sancionadora por un daño concreto.
Fuentes de la lección
- AI Act · artículo 9
- AI Act · artículo 10
- AI Act · artículo 11
- AI Act · artículo 12
- AI Act · artículo 13
- AI Act · artículo 14
- AI Act · artículo 15
- AI Act · artículo 16
- AI Act · artículo 17
- AI Act · artículo 26
- AI Act · artículo 27
Consulta 21/10/2026. Distingue Reglamento, normas, orientaciones y propuestas del curso.