
MA02 · Roles y responsabilidades en la cadena de valor
La actividad realizada determina qué obligaciones debemos examinar.
- Distinguir proveedor y responsable del despliegue.
- Detectar cambios que pueden modificar el papel de la organización.
- Relacionar responsabilidades legales e internas.
Del contrato a la actividad real
El contrato ayuda a distribuir tareas y a exigir cooperación, pero nuestra evaluación debe contrastarlo con el funcionamiento real. Prepara un mapa sencillo: quién desarrolla, quién encarga desarrollar, bajo qué nombre se pone en servicio, quién lo utiliza y quién lo ofrece a terceros. Conserva las respuestas junto a sus fuentes.
En el curso un mismo proveedor comercial puede aportar un modelo, una aplicación o un servicio integrado. Identifica qué entrega exactamente antes de atribuirle todas las responsabilidades. La expresión «el proveedor se ocupa de todo» no permite evaluar la cobertura del expediente.
Los papeles esenciales
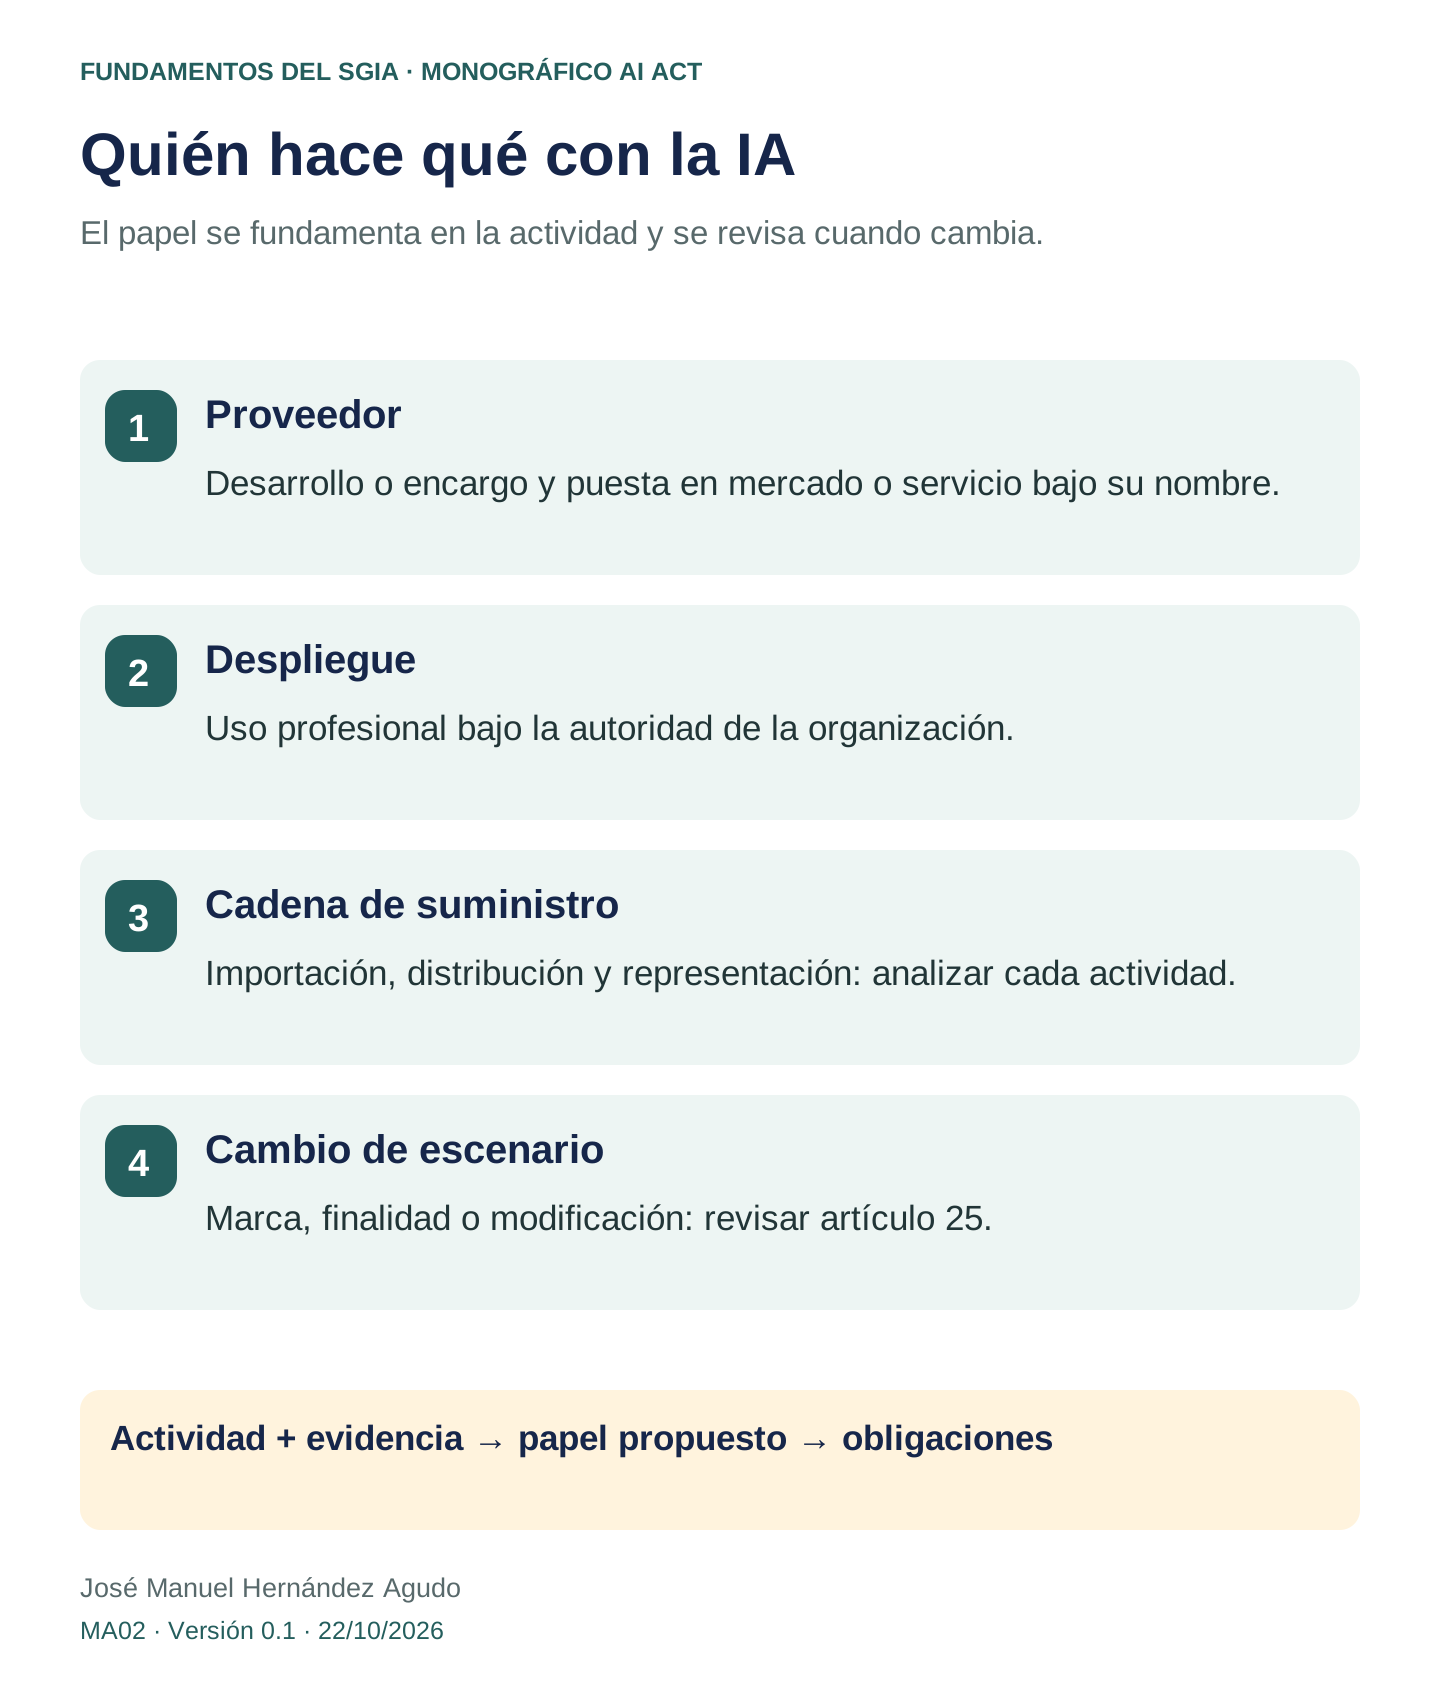
El artículo 3 distingue al proveedor que desarrolla o encarga desarrollar y comercializa o pone en servicio bajo su nombre, del responsable del despliegue que utiliza el sistema bajo su autoridad en una actividad profesional. También define importador, distribuidor y representante autorizado. Una organización puede desempeñar papeles diferentes respecto de distintos sistemas.
Para trabajar estas definiciones, escribe la actividad observable al lado del papel propuesto. Comprar una herramienta para uso interno orienta inicialmente al despliegue, pero una integración o puesta en servicio bajo nombre propio necesita un examen más amplio. El uso interno tampoco excluye por sí solo que exista un proveedor.
Cambios que exigen reevaluación
El artículo 25 contempla supuestos en que distribuidores, importadores, responsables del despliegue u otros terceros asumen obligaciones de proveedor de un sistema de alto riesgo: marca propia en las condiciones previstas, modificación sustancial o cambio de finalidad que convierta el sistema en alto riesgo. No se atribuye ese efecto a cualquier ajuste menor.
Por ello proponemos una revisión conjunta de CAM-001 y la matriz regulatoria antes de introducir nuevas funciones. El técnico describe el cambio; el propietario del proceso explica el nuevo uso; la función competente contrasta sus consecuencias jurídicas. La decisión registra qué se ha revisado y quién debe resolver lo pendiente.
Cooperación y evidencia del proveedor
La diligencia debida de PROV-001 debe solicitar información que corresponda al producto y al rol: instrucciones, límites, versiones, mecanismos de seguimiento y cooperación ante cambios. Un folleto o una certificación de alcance distinto puede aportar contexto, pero no reemplaza las evidencias concretas que faltan.
Para cada documento identifica emisor, versión, sistema cubierto y limitaciones. Si el proveedor no facilita un dato, registra el efecto sobre la evaluación y la alternativa propuesta. Una promesa comercial no se convierte en una prueba de ejecución porque se copie en la matriz.
Responsabilidad interna y capacidad de decidir
Además del papel legal, asigna funciones internas: propietario del uso, técnico, compras, seguridad, protección de datos y autoridad de autorización. Una persona puede realizar varias funciones si dispone de competencia y medios; el expediente debe permitir reconocer cada responsabilidad.
El responsable del SGIA coordina el proceso y su seguimiento según la organización elegida. No se le transfieren automáticamente todas las obligaciones del operador. Recomendamos que cada propuesta identifique autoridad, condiciones y evidencia de aprobación, manteniendo diferenciados elaboración, revisión y decisión.
Tech Server IIT Spain
Tech Server IIT Spain mantiene el chatbot USO-003 y el clasificador SYS-003 / USO-004. Se revisan sus relaciones de suministro mediante PROV-001. El ejercicio de añadir selección de personal es una hipótesis nueva de aprendizaje, no una función desplegada ni un cambio aprobado.
Orientaciones para revisar tu respuesta
La empresa compra un sistema de selección y lo utiliza según instrucciones. Después propone comercializar una versión propia. ¿Qué revisarías?
Qué: Dos análisis de rol: utilización comprada y propuesta de versión propia.
Por qué: La actividad, la marca, la finalidad y las modificaciones pueden cambiar las obligaciones examinadas.
Cómo: Documenta el escenario inicial; describe la versión propuesta, quién la desarrolla y cómo se ofrece. Contrasta artículos 3 y 25 sin dar por realizada la comercialización.
Cuándo: Antes de contratar y antes de aprobar el cambio de actividad.
Dónde: En PROV-001, CAM-001 y la matriz del uso propuesto.
Con qué: Contrato, documentación, arquitectura, propuesta comercial y revisión jurídica.
Un certificado del proveedor se refiere a otra plataforma. ¿Cómo lo registrarías?
Qué: Como referencia con alcance distinto, sin utilizarlo para cerrar el requisito del sistema evaluado.
Por qué: La evidencia debe corresponder al objeto y periodo que examinamos.
Cómo: Conserva el documento y anota producto, versión y límite; solicita la evidencia específica y su localizador.
Cuándo: Durante la diligencia debida y al revisar renovaciones.
Dónde: En el expediente de proveedor, vinculado a la obligación pendiente.
Con qué: Certificado íntegro, alcance, instrucciones del producto y respuesta del proveedor.
Comprueba lo aprendido
¿Todo ajuste de instrucciones es una modificación sustancial?
No se presume: hay que examinar el cambio y las condiciones jurídicas.
¿Puede el SGIA repartir las tareas internas?
Sí, manteniendo las obligaciones del operador y una autoridad reconocible.
Trabaja con los recursos
Cuaderno de estudio y práctica (PDF rellenable)Ficha y matriz de aplicación (herramienta en línea)Clase de apoyo · Audio A
039. AI Act y gobernanza de IA: usos, roles y decisiones
Escuchar episodio 039 en iVoox
Precisiones docentes del audio A · Leer junto con la clase
1. Asumir el papel de proveedor no implica por sí mismo una infracción. La definición incluye desarrollar o encargar desarrollar y comercializar o poner en servicio bajo nombre propio. Los supuestos del artículo 25 se examinan con todas sus condiciones; el de marca propia conserva el matiz contractual del apartado 1.a.
2. El artículo 26 se refiere a responsables del despliegue de sistemas de alto riesgo, con sus condiciones y calendario. Las obligaciones sobre datos de entrada y registros atienden al control que exista sobre ellos. Para otros usos se determinan las obligaciones concretas y los controles del SGIA.
3. En el clasificador, el acierto global pasa del 90 % al 94 %: cuatro puntos porcentuales. La sensibilidad crítica baja del 90 % al 70 %: veinte puntos porcentuales. No son medidas de «inteligencia» o «torpeza». El umbral del 90 % es didáctico e interno; v2 permanece como prueba sin autorización de despliegue. Las cifras no establecen por sí solas infracción ni clasificación jurídica.
4. Para T10-014 siguen pendientes la categoría jurídica de incidente grave, la causa, el daño y la obligación concreta de notificación. No se atribuye la incidencia a v2 ni a otros sistemas por intuición. Una situación real se analiza atendiendo a hechos y plazos aplicables.
5. La excepción del artículo 5.1.f se formula por razones médicas o de seguridad. El supuesto docente de inferir emociones para puntuar desempeño laboral no queda dispensado por el consentimiento.
6. El artículo 50.2 contempla marcado legible por máquina y detectabilidad, con sus condiciones. Los metadatos pueden formar parte de una solución, pero no son el único mecanismo. Aviso visible y marcado técnico son obligaciones diferentes, examinadas según supuesto y rol.
Fuentes de la lección
Consulta 21/10/2026. Distingue Reglamento, normas, orientaciones y propuestas del curso.