
Finalidad y criterios de auditoría del SGIA
¿Qué vamos a comprobar y contra qué requisito?
Auditar consiste en obtener y evaluar evidencia para determinar en qué medida se cumplen criterios definidos. La pregunta inicial no es si el auditor prefiere otra herramienta o si el modelo parece moderno. Es qué compromiso resulta aplicable, qué hechos permiten comprobarlo y hasta dónde alcanza la conclusión.
En esta lección construirás una matriz de criterios. La utilizarás antes del plan y la revisarás si aparecen cambios de uso, versión o fuente. El caso permite practicar con reglas internas explícitas sin convertirlas en citas de una norma o en obligaciones jurídicas universales.
Cuatro actuaciones con conclusiones diferentes
La auditoría interna examina el SGIA dentro del alcance del encargo. Puede contrastar la definición y aplicación de decisiones sobre riesgos, datos, proveedores, supervisión y seguimiento. Una evaluación técnica del modelo mide características concretas mediante pruebas; sus resultados pueden ser evidencia de auditoría, pero no cubren por sí solos todas las responsabilidades del sistema de gestión.
La auditoría de certificación responde a otro encargo y a condiciones específicas del organismo certificador. Una inspección administrativa se apoya en las competencias de una autoridad. Tampoco debe confundirse la auditoría interna con una evaluación de conformidad del AI Act. Indica siempre qué actuación realizas y quién recibe sus conclusiones: evita que un informe parcial se utilice como un certificado general.
Formular objetivo, alcance, periodo y criterio
El objetivo explica para qué se hace la revisión: por ejemplo, comprobar la integridad de los indicadores y el cierre de incidentes. El alcance delimita procesos, usos, unidades y ubicaciones. El periodo indica a qué actuaciones y versiones se refiere la evidencia. Los criterios son las referencias contra las que se evalúan los hechos.
Una frase como «auditar la IA» no permite planificar la tarea. «Revisar en la escena M11-EX el cálculo SEN-EX y la declaración de cierre de INC-001-M11-EX frente a las reglas 01 y 02» sí permite elegir fuentes y reconocer límites. La fecha de preparación del material no se convierte en la fecha de una auditoría real que no ha ocurrido.
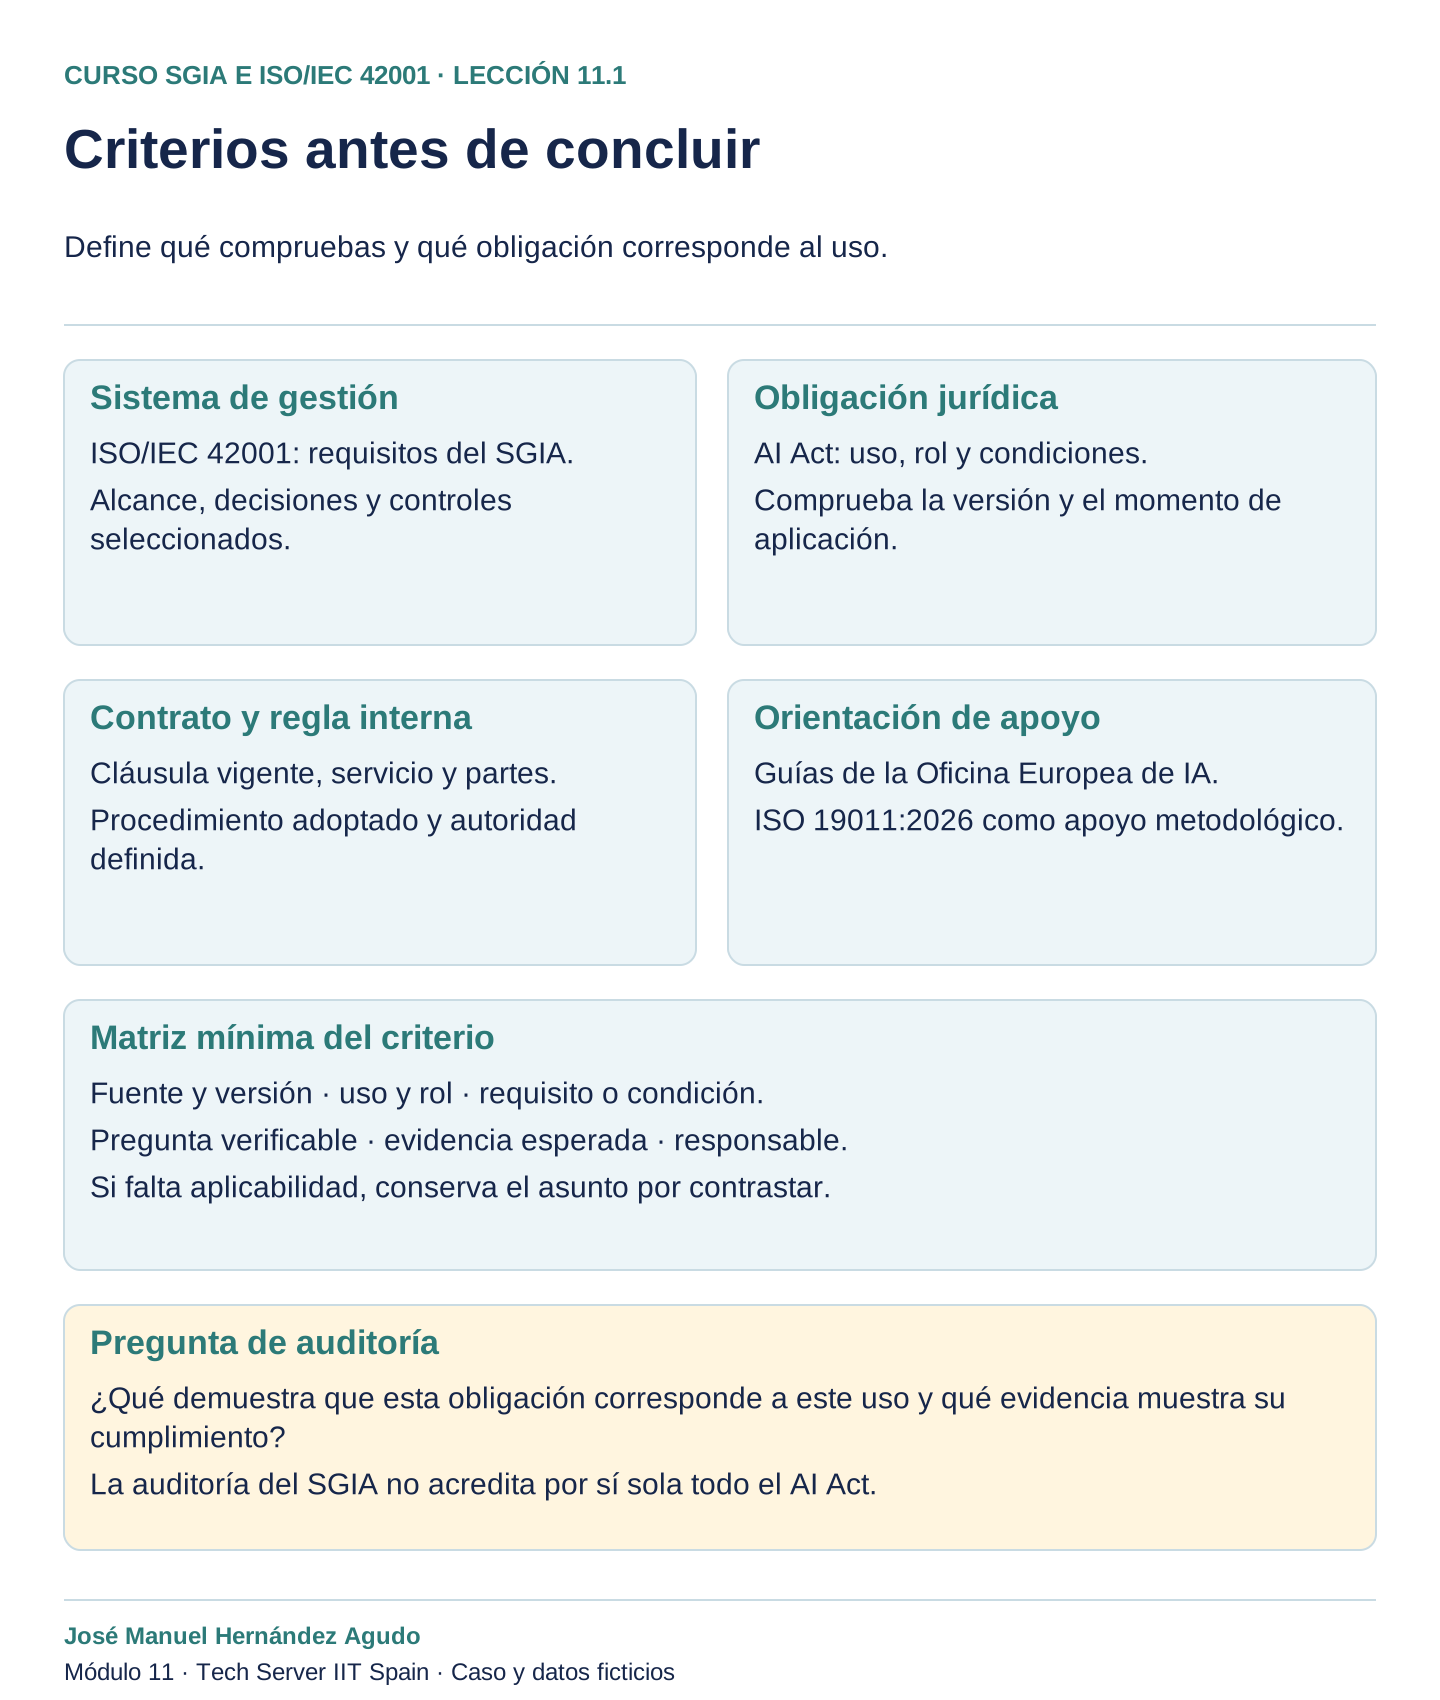
Abrir la infografía de 11.1 a tamaño completo (nueva pestaña)
La relación con ISO/IEC 42001
La cláusula 9.2 de ISO/IEC 42001:2023 sitúa la auditoría interna dentro de la evaluación del desempeño del SGIA. En el trabajo práctico se contrastan tanto requisitos del sistema como requisitos propios de la organización. Consulta la edición autorizada para formular un criterio normativo detallado; las explicaciones de este curso son redacción docente.
El seguimiento del módulo 10 proporciona señales y registros que la auditoría puede examinar con otro grado de independencia. Las conclusiones y resultados alimentarán la revisión por la dirección de 9.3 en el módulo 12. Las no conformidades requieren tratamiento y acciones de acuerdo con el marco de 10.2. Cada relación tiene una función; no sustituye la decisión de la función responsable.
Para formular criterios formales, el equipo debe tener acceso legítimo al texto íntegro de la edición y las modificaciones aplicables de ISO/IEC 42001. Puede utilizar una licencia o un acceso autorizado de la organización; no se exige que cada participante compre un ejemplar. El cuaderno, una ficha comercial o una lista de comprobación no sustituyen la lectura del requisito completo y su contexto. Registra la referencia utilizada, quién la controla y cómo se evita trabajar con una versión obsoleta.
Antes de emitir un hallazgo, contrasta su formulación con ese texto y con los requisitos propios que se hayan adoptado. La guía ISO 19011 ayuda a organizar el método de auditoría, pero no reemplaza los requisitos del SGIA. El material docente explica y permite practicar; no reproduce ni distribuye el texto íntegro protegido de las normas.
Seleccionar controles con su justificación
La declaración de aplicabilidad y las decisiones de tratamiento ayudan a comprender qué controles se han seleccionado, por qué, cómo se implantan y quién responde. No conviertas los 38 controles del Anexo A en una lista universal que todas las organizaciones deban aplicar de modo idéntico. Examina la justificación y los requisitos realmente aplicables.
Si el riesgo R-001 incluye omitir incidencias críticas, interesa comprobar cómo se verifica esa omisión y qué supervisión responde a ella. El Anexo C ayuda a relacionar riesgos, impactos y objetivos; el Anexo B apoya la interpretación de controles. Estas referencias orientan preguntas. El hallazgo necesita señalar la obligación o decisión concreta que la evidencia permite contrastar.
Clasificar las fuentes antes de utilizarlas
Una matriz útil distingue requisito del SGIA, obligación jurídica aplicable, contrato, compromiso interno y guía metodológica. Registra emisor, documento, versión, apartado y condiciones. Añade una pregunta observable y el tipo de evidencia esperado. Así evitas sustentar una no conformidad en «sería recomendable» cuando la organización no lo ha adoptado como obligación.
Una recomendación puede convertirse en compromiso interno por una decisión aprobada. En ese caso se audita ese compromiso en su alcance y fecha, sin afirmar que todas las organizaciones están obligadas a lo mismo. Un contrato tampoco cubre cualquier modalidad del proveedor: comprueba partes, servicio contratado, versión y cláusula pertinente.
Hacer verificable una referencia
«Los indicadores deben ser fiables» orienta, pero necesita concreción para el trabajo. M11-EX-CRIT-01 exige incluir todos los críticos de referencia en el denominador. La pregunta comprobable es si E01–E10 permanecen en ese denominador, incluidos los no detectados. La evidencia esperada es el conjunto, su referencia y la fórmula utilizada.
M11-EX-CRIT-02 condiciona el cierre completo a eficacia y decisión de la autoridad. La pregunta se dirige a ambos actos, sus resultados y localizadores. La matriz no afirma que esos actos existan; indica qué solicitar. Diferencia una evidencia prevista de una recibida y de una contrastada para que el plan no anticipe el resultado.
Aplicabilidad del AI Act por uso
Una organización puede desempeñar roles distintos según el sistema y la finalidad. No basta con tener una política, utilizar un proveedor conocido o mostrar un panel verde para afirmar cumplimiento integral. Para cada uso registra finalidad, rol, clasificación o análisis pendiente, disposición considerada, condiciones, fecha de aplicación y responsable de la interpretación.
USO-003, SYS-003 / USO-004 y el copiloto no heredan automáticamente la misma conclusión. La integración, los destinatarios, los datos y la forma de utilizar la salida pueden cambiar el análisis. Si una condición no está acreditada, formula la comprobación pendiente y limita las decisiones que dependen de ella. Solicita apoyo competente cuando el juicio jurídico lo requiera.
Utilizar la Oficina Europea de IA
La página oficial de la Oficina Europea de IA explica funciones, cooperación y recursos de aplicación del AI Act. La plataforma AI Act Service Desk permite localizar disposiciones y herramientas de apoyo. Conserva la dirección consultada, la fecha y la versión pertinente; comprueba el texto jurídico que sustenta la conclusión antes de calificar un incumplimiento legal.
Una herramienta informativa, incluido un comprobador, no es una autorización individual ni un certificado. Un código exige comprobar instrumento, alcance, adhesión y compromisos asumidos. Tampoco se deduce un destinatario universal de incidentes: autoridad y canal dependen del supuesto y del rol. La información se revisa al cerrar la auditoría y ante cambios relevantes, no se congela por haber sido consultada una vez.
Evitar criterios retrospectivos y preferencias
Si el auditor inventa un umbral después de ver los resultados, cambia las reglas del juicio. Comprueba qué criterio estaba vigente cuando se adoptó la decisión y distingue la mejora propuesta de la obligación existente. Un cambio posterior puede ser razonable, pero necesita aprobación y aplicación temporal explícitas.
Lo mismo ocurre con la frecuencia de revisión o la conservación de registros. No impongas un plazo idéntico para todos los logs ni una auditoría anual universal sin identificar su fuente. Evalúa la decisión documentada, su adecuación al riesgo y su cumplimiento en la muestra. Una insuficiencia se argumenta con hechos y requisitos; el prestigio del auditor no reemplaza esa cadena.
Aplicación razonada al expediente
La matriz del ejercicio incluirá las reglas 01 y 02 como criterios internos y la 03 para contrastar EX-05. Añade un criterio del SGIA referido al encargo y una cuestión contractual cuya cláusula real deba recuperarse. Si no se aporta el contrato, conserva la fila pendiente; no redactes una cláusula ficticia para completar el cuadro.
En la fila regulatoria puedes plantear qué rol desempeña la organización en USO-003 y qué obligaciones de transparencia podrían resultar aplicables. El resultado esperado es un análisis localizado, no una infracción anticipada. La ausencia de un análisis en el paquete didáctico delimita lo que puedes concluir con estas fuentes, sin demostrar por sí sola todo lo que ocurre en una organización real.
Actividad de la lección
Construye cinco filas: requisito del SGIA, regla de métricas, regla de cierre, compromiso contractual y cuestión de aplicabilidad del AI Act. Para cada una registra fuente y versión, condición de aplicación, pregunta observable, evidencia esperada y función responsable. Explica para qué decisión se utilizará, en qué momento se revisará y dónde quedará registrada.
Antes de consultar la orientación, comprueba que ninguna fila convierte una guía en ley y que las filas pendientes no se presentan como comprobadas. Una matriz pequeña y verificable resulta más útil que una lista extensa sin condiciones ni fuentes.
Revisa tu respuesta
Completa primero la actividad. Después compara tu razonamiento con la respuesta desarrollada y revisa qué queda por comprobar.
Consultar la respuesta desarrollada
La entrega es una matriz de criterios para evitar que preferencias o recomendaciones se conviertan en hallazgos injustificados. Prepárala antes del plan en AUD-001 e indexa sus fuentes en AUD-002. Utiliza alcance, inventario, declaración de aplicabilidad, reglas M11-EX y documentos vigentes. La fila de métricas pide contrastar E01–E10 con la fórmula de SEN-EX; la de cierre pide eficacia y decisión de autoridad. La fila contractual conserva la cláusula como pendiente si no está disponible.
Para USO-003 registra rol, finalidad, fuente oficial y fecha, y asigna la revisión competente de lo que falta. Revisa la matriz cuando cambie el uso o la referencia y antes de emitir la conclusión. No declares cumplimiento jurídico integral: estas cinco filas organizan preguntas y criterios del alcance, y su resolución requiere evidencia específica.
Comprueba lo aprendido
¿ISO 19011 convierte todas sus recomendaciones en requisitos del SGIA?
No. Sirve de apoyo metodológico; antes del contraste identifica qué requisito o compromiso vigente resulta aplicable.
¿El Anexo A obliga a implantar igual todos los controles?
No. Se revisan selección, justificación y aplicación con la declaración de aplicabilidad y los riesgos del alcance.
¿Un panel verde acredita todo el AI Act?
No. Hay que determinar por uso rol, obligación, condiciones y fecha, contrastando fuentes oficiales y hechos antes de concluir.
Recursos para la actividad
Utiliza una copia de trabajo y consulta el ejemplo didáctico. Los estados declarados y las actuaciones propuestas necesitan su evidencia correspondiente.