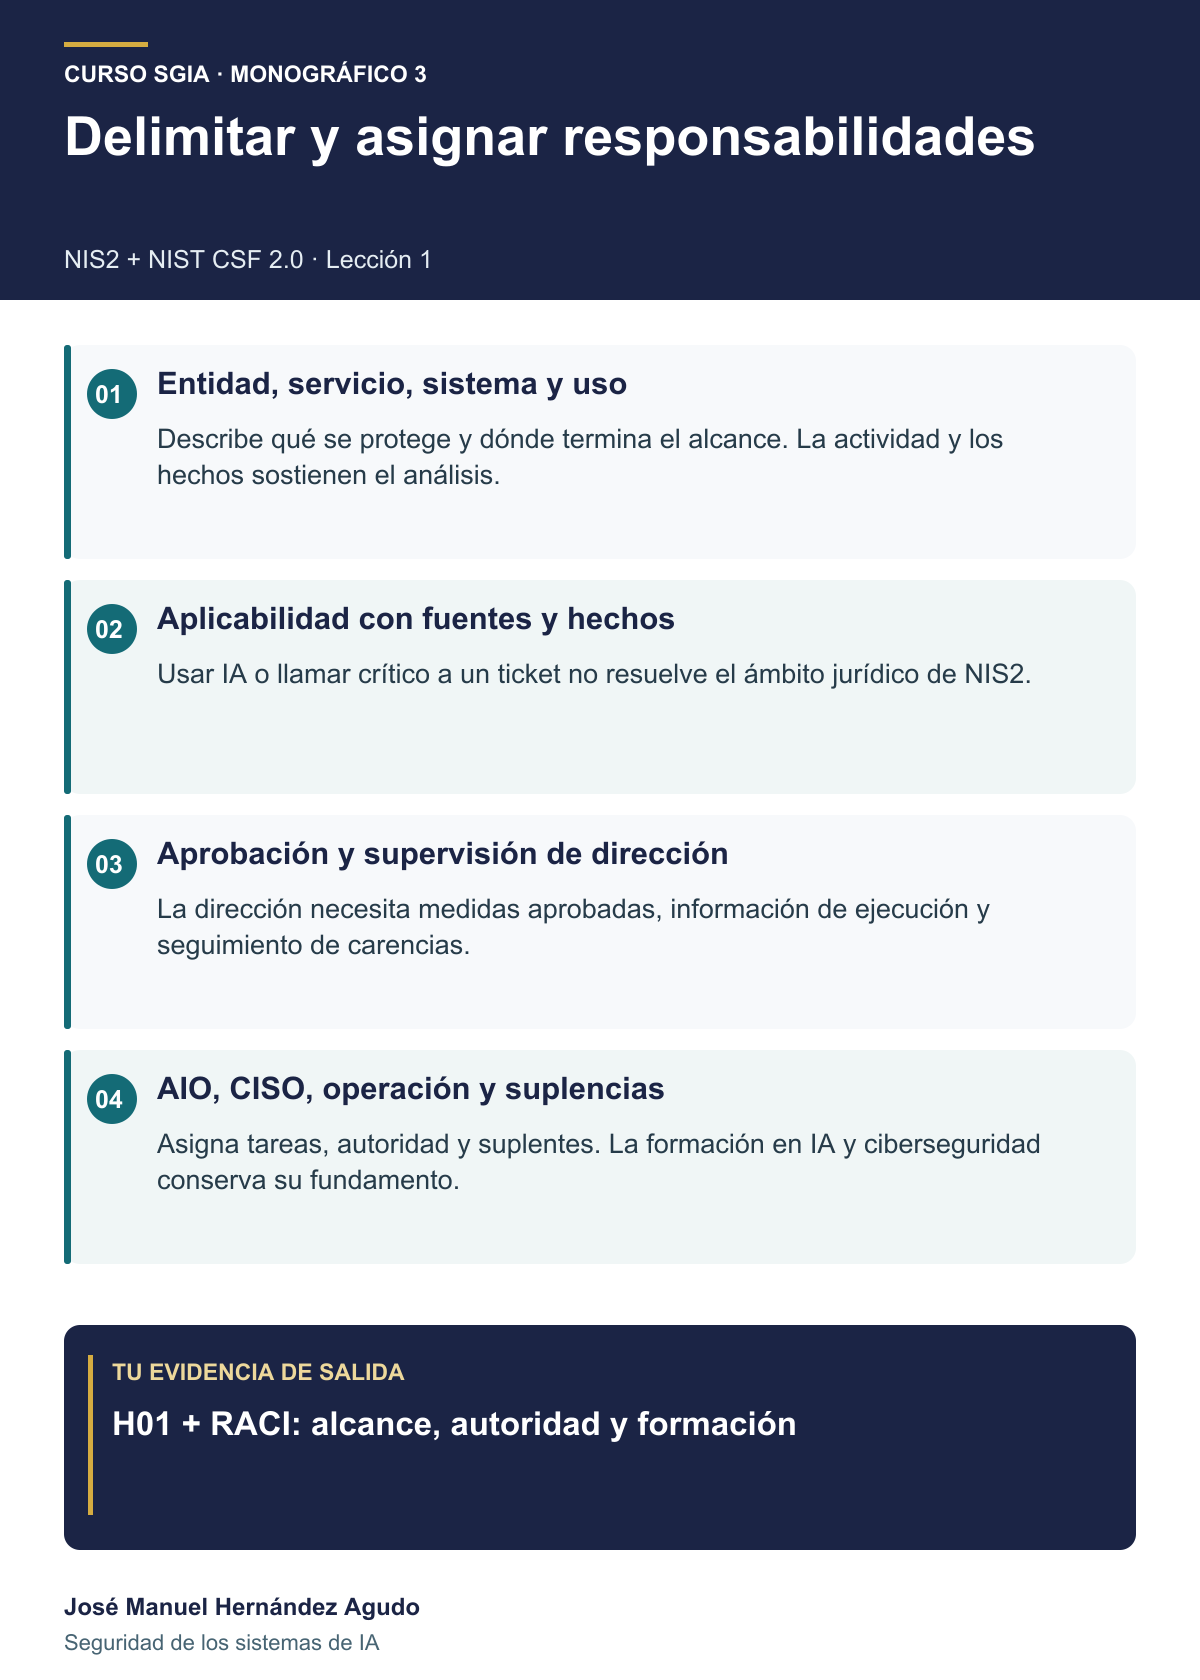
ITINERARIO AVANZADO · MONOGRÁFICO 3 · NIS2 Y NIST CSF 2.0 · LECCIÓN 1 DE 8
Lección 1 · Delimitar el ámbito y entender las responsabilidades
Delimita el servicio, comprueba las obligaciones aplicables y organiza responsabilidades con evidencias.
Qué aprenderás en esta lección
- Diferenciar entidad, servicio, sistema y uso de IA para definir qué se protege.
- Investigar la aplicabilidad de NIS2 sin deducirla del nombre de la empresa o del uso de IA.
- Entender qué aporta el CSF 2.0 y cómo se conecta con el SGIA.
- Organizar una decisión inicial con hechos, fuentes, responsabilidades y evidencias.
- Asignar tareas y autoridad mediante una RACI y preparar la formación de quienes gobiernan la seguridad y la IA.
Resultado esperado: una ficha de alcance con su matriz de responsabilidades y necesidades de formación, que permita explicar qué se sabe, qué debe comprobarse y qué actuación puede comenzar mientras se completa el análisis.
Una mejora del promedio no explica un problema de seguridad
En el caso de Tech Server IIT Spain, la v2 del clasificador SYS-003 mejora su exactitud global y detecta menos tickets críticos que v1. Ya sabemos describir esos resultados. Al empezar a estudiar ciberseguridad surge otra pregunta: ¿la diferencia demuestra que alguien haya manipulado los datos o atacado el sistema?
Los porcentajes no permiten llegar a esa conclusión. Tampoco descartan un problema de seguridad. Para investigar necesitamos identificar configuración, datos, protocolo y evidencias pertinentes. Un escenario de ataque puede orientar una comprobación, pero sigue siendo una hipótesis hasta que los hechos lo sostengan.
La v2 conserva su estado: probada, sin autorización de despliegue. Esta lección no la sitúa en producción. Las decisiones operativas del servicio deben referirse a la versión y al uso efectivamente autorizados, que habrá que comprobar en los registros.
Este será el criterio del monográfico: relacionar riesgos, medidas, comprobaciones y decisiones con un alcance que podamos describir.
Empezar por el servicio que queremos proteger
La seguridad de una IA depende también del servicio que la utiliza y de su cadena técnica. Si solo examinamos el modelo, podemos dejar fuera cuentas con permisos excesivos, un repositorio, un servicio contratado, una interfaz o los registros necesarios para detectar un uso indebido.
Para trabajar ordenadamente distinguiremos cuatro planos:
| Plano | Pregunta de trabajo | Aplicación al curso |
|---|---|---|
| Entidad | ¿Qué organización realiza la actividad y asume las responsabilidades? | Tech Server IIT Spain, empresa ficticia. Su situación jurídica se debe justificar. |
| Servicio | ¿Qué prestación o actividad queremos mantener y qué consecuencias tendría su alteración? | La actividad de soporte a la que contribuye el clasificador, con límites y dependencias por confirmar. |
| Sistema | ¿Qué componentes intervienen y en qué versión o entorno? | SYS-003, incluyendo las dependencias que se identifiquen mediante evidencias. |
| Uso de IA | ¿Para qué se utiliza la salida y qué decisión o actuación viene después? | USO-004, conservando su finalidad y la supervisión que se documenten. |
No necesitamos dibujar toda la empresa antes de actuar. Sí necesitamos un alcance suficiente para que otra persona comprenda qué estamos evaluando y qué queda fuera.
Una ficha inicial útil identifica también propietario del servicio, funciones de revisión y decisión, proveedores relevantes y registros que se consultarán. Si un dato falta, se asigna su comprobación: el pendiente debe tener una pregunta concreta y un siguiente paso.
Qué hay que investigar antes de afirmar que NIS2 nos afecta
NIS2 es la Directiva (UE) 2022/2555. Su ámbito se analiza considerando los tipos de entidades y sectores, las reglas de tamaño y los supuestos específicos previstos en su articulado. La clasificación entre entidad esencial e importante tiene sus propias reglas. Utilizar IA o llamar «crítico» a un ticket no resuelve ese análisis. [F1]
En una organización de servicios TI, la investigación puede incluir si su actividad encaja en la gestión de servicios TIC entre empresas y qué servicio presta efectivamente. Tener un departamento de informática interno no demuestra por sí solo que la entidad sea un proveedor de servicios gestionados comprendido en esa categoría.
La ficha deberá responder, al menos:
- Qué actividad realiza la entidad y bajo qué organización jurídica.
- Qué categoría y sector se están examinando y con qué fundamento.
- Qué datos de tamaño y relaciones empresariales deben considerarse, y si existen reglas específicas aplicables.
- Qué jurisdicción y disposiciones nacionales corresponden al servicio y a la entidad.
- Qué conclusión puede sostenerse y qué comprobación falta para resolver el resto.
También se revisan las obligaciones contractuales y otras normas que puedan afectar a la prestación. Una empresa puede recibir exigencias de seguridad de un cliente aunque todavía no haya establecido que queda directamente comprendida en NIS2. Cada obligación debe conservar su fuente: una cláusula contractual no se presenta como un artículo de la Directiva.
Distinguir el marco europeo y su aplicación en España
Para una entidad situada en España debemos separar el contenido de la Directiva, las normas nacionales aplicables y las disposiciones europeas que puedan resultar pertinentes al servicio. Este trabajo no se resuelve leyendo únicamente un resumen del anteproyecto de una ley.
Como hito documental, la Comisión Europea comunicó el 8 de julio de 2026 su decisión de llevar a España y otros Estados ante el Tribunal de Justicia por no notificar las medidas de transposición de NIS2. Esa comunicación identifica una situación en una fecha concreta; la conclusión sobre una organización necesita las fuentes y disposiciones que correspondan a su expediente. [F6]
Por tanto, en la ficha se registran la norma consultada, la edición o versión, la fecha y el razonamiento de aplicabilidad. No se convierte una propuesta legislativa en una obligación ya vigente, ni se concluye que el servicio carezca de deberes de seguridad por existir un problema de transposición.
Cuando la actividad esté comprendida en su ámbito, deberá examinarse asimismo el Reglamento de Ejecución (UE) 2024/2690. La guía de ENISA de 2025 ayuda a interpretar sus medidas técnicas y metodológicas para las entidades a las que se dirige. Es una guía con recomendaciones y ejemplos de evidencia; su alcance se comprueba antes de trasladar una recomendación como obligación general. [F5, F7]
Qué aporta NIST CSF 2.0
El CSF permite organizar resultados de ciberseguridad y conversar sobre ellos entre dirección, equipos técnicos y terceros. No fija una receta idéntica para todas las organizaciones: las actuaciones se concretan según contexto, riesgo y requisitos. [F2, F3]
Sus seis funciones ayudan a formular preguntas:
| Función | Pregunta para nuestro expediente |
|---|---|
| Gobernar | ¿Quién decide las prioridades, responsabilidades y límites de riesgo? |
| Identificar | ¿Qué activos, dependencias y riesgos afectan al servicio? |
| Proteger | ¿Qué medidas reducen la exposición y sostienen el servicio? |
| Detectar | ¿Qué señales buscamos y cómo comprobamos su cobertura? |
| Responder | ¿Cómo actuamos y coordinamos una investigación o comunicación? |
| Recuperar | ¿Qué permite restablecer el servicio y comprobar su funcionamiento? |
Estas funciones se relacionan durante toda la gestión; el orden de lectura no obliga a ejecutar un ciclo lineal ni a terminar una función antes de atender otra.
El perfil actual describe la situación respecto de los resultados examinados. El perfil objetivo identifica los resultados que la organización pretende alcanzar y priorizar. En la lección 2 utilizaremos esa diferencia para organizar un plan de mejora con evidencias, responsables y seguimiento. [F8]
Un informe de un tercero sobre CSF puede aportar información útil si conocemos su alcance y método. NIST no ofrece certificaciones o avales de productos, implementaciones o servicios relacionados con el CSF. Una afirmación comercial de «certificado NIST» requiere aclarar quién evaluó qué y con qué criterio; no demuestra por sí sola cumplimiento de NIS2. [F4]
Cómo llevarlo al SGIA
El SGIA conecta la seguridad con la finalidad del sistema, las personas afectadas y las decisiones de la organización. Para ello reutilizaremos sus procesos y registros cuando sean pertinentes:
- R-001 e IMP-001: vincular escenarios de seguridad con riesgos e impactos, conservando el contexto del uso de IA.
- FD-001 y registros de datos: identificar fuentes, accesos, versiones y protección cuando correspondan al sistema examinado.
- PROV-001 y CAM-001: relacionar dependencias, cambios, pruebas y autorización.
- MON-001 e INC-001: conservar señales, investigación, medidas y decisiones de comunicación.
- Gobierno, competencia, auditoría y revisión: definir autoridad, medios y comprobación de eficacia.
No se crean nuevas autorizaciones copiando un estado a otra ficha. Para SYS-003 / USO-004 / v2 se conserva «probada, sin autorización de despliegue» y se identifica la fuente autorizada del dato. La conexión propuesta en este monográfico es funcional: sirve para coordinar el trabajo y sus evidencias.
Matriz RACI: quién aprueba y quién realiza el trabajo
El artículo 20 de NIS2 sitúa en los órganos de dirección de las entidades esenciales e importantes la aprobación y supervisión de las medidas de gestión de riesgos del artículo 21 y la responsabilidad prevista en ese marco. Debe identificarse qué órgano corresponde a la estructura de la entidad y cómo se concreta el régimen aplicable. Designar un AI Officer —AIO— o un CISO no sustituye esas responsabilidades. Esas denominaciones se utilizan aquí para organizar funciones internas; el artículo 20 no impone cargos con esos nombres.
En nuestra propuesta, el AIO conecta finalidad, riesgos e impactos, supervisión y autorizaciones de IA. El CISO coordina seguridad, detección, respuesta y recuperación. Operación aporta los hechos y realiza las actuaciones del servicio. Dirección decide dentro de sus competencias y delegaciones; el órgano correspondiente aprueba y supervisa las medidas que le incumben.
La herramienta H01A, Matriz RACI: reparto de responsabilidades, desarrolla una matriz de dieciséis tareas. Identifica quién realiza, quién decide internamente, quién es consultado y quién recibe información. La asignación se completa con titulares, suplentes y límites de autoridad. Su aprobación no convierte una propuesta de despliegue en un despliegue autorizado.
Qué formación necesita quien decide
El artículo 20.2 prevé asistencia a formación de los miembros de los órganos de dirección para identificar riesgos y evaluar la gestión de ciberseguridad y su repercusión en los servicios. La formación en IA se fundamenta por separado: se identifican las medidas de alfabetización del artículo 4 del AI Act que correspondan a la organización y las competencias necesarias para cada función del SGIA.
En su redacción modificada en 2026, el artículo 4 exige medidas de apoyo a la alfabetización atendiendo al contexto del personal y de quienes operan o utilizan sistemas por cuenta de proveedores o responsables del despliegue. No exige garantizar un nivel específico de alfabetización de cada persona. No equivale a un certificado universal obligatorio para cada consejero. [F9]
La herramienta propone cinco horas de formación y ejercicio para quienes gobiernan estas decisiones: dos de ciberseguridad, dos de IA y una de simulación de incidente. Es una propuesta interna, no un mínimo legal. Se conserva evidencia de asistencia y del resultado de ejercicios pertinentes; una firma de asistencia no demuestra por sí sola capacidad para decidir.
Trabajo de aplicación: completa C3-H01A para el alcance de tu ficha. Identifica quién puede activar una medida urgente, quién puede comunicar y qué ocurre si el titular no está disponible. Las actividades y ejemplos de la herramienta permiten comprobar la asignación sin inventar nombramientos de Tech Server IIT Spain.
Caso guiado: una regla de acceso que se pueda comprobar
Supuesto didáctico adicional C3-ALC-01. Los datos siguientes se introducen únicamente para este ejercicio. No describen controles ya implantados ni incidentes reales de Tech Server IIT Spain.
El equipo prepara un entorno de evaluación del clasificador. Su inventario de ejercicio muestra dos cuentas con permisos administrativos. Una tiene responsable identificado; la otra utiliza una denominación compartida y carece de responsable registrado. No se aporta evidencia de uso indebido, conexión con producción ni daño.
La propuesta de calidad y seguridad es que cada acceso administrativo incluido en el alcance tenga una responsabilidad y una justificación verificables. Es un criterio interno de trabajo del supuesto; todavía no se atribuye a una obligación legal concreta.
Trabajo resuelto
| Elemento | Respuesta del modelo |
|---|---|
| Alcance | Los dos accesos administrativos del entorno de evaluación definido en el supuesto. |
| Hecho observado | Uno tiene responsable registrado y el otro no. |
| Conclusión que se puede sostener | La atribución de responsabilidad está incompleta en la muestra examinada. |
| Conclusión que no está acreditada | Que haya existido un acceso ilícito o que la cuenta sin responsable haya causado un incidente. |
| Resultado deseado | Identificar la responsabilidad y la necesidad de cada acceso, con una revisión y una decisión documentadas. |
| Actuación propuesta | Confirmar quién utiliza la cuenta compartida, sus permisos y dependencias; valorar la medida adecuada y comprobar el resultado antes de dar el control por resuelto. |
| Evidencia de comprobación | Inventario actualizado, revisión de permisos, fundamento de la decisión y prueba de que se conserva el acceso necesario y se retira el que corresponda. |
| Conexión con el SGIA | Riesgos, recursos, control de cambios y evidencia de la decisión, utilizando los registros pertinentes. |
Eliminar una cuenta sin analizar sus dependencias podría interrumpir una prueba o una operación legítima. Mantenerla sin investigar tampoco resuelve la falta de responsabilidad. La propuesta debe permitir decidir con información y comprobar el efecto de la medida.
El caso muestra cómo una expectativa general se convierte en una comprobación concreta. Esa es la utilidad de trabajar conjuntamente alcance, gobierno, protección y evidencias.
Actividad 1. Corregir una afirmación de cumplimiento
Enunciado hipotético: «El proveedor nos ha enviado un certificado NIST y nuestro SGIA dispone de procedimientos. Podemos marcar NIS2 como cumplido».
Redacta una respuesta profesional y explica qué comprobarías antes de cerrar la conclusión.
Orientación resuelta
Ver orientación resuelta de la actividad 1
Qué. Sustituir la afirmación general por una revisión de aplicabilidad, alcance y evidencia. Una respuesta posible es: «Revisaremos qué obligaciones corresponden a la entidad y al servicio, qué evaluación aporta el proveedor y qué resultados propios están comprobados antes de formular una conclusión».
Por qué. Un procedimiento escrito no demuestra su ejecución. Un documento de un tercero puede tener un alcance limitado. El uso del CSF no crea una declaración automática de conformidad con NIS2.
Cómo. Identificar entidad, servicio y sistemas; documentar las fuentes aplicables; comprobar emisor, objeto y método del informe recibido; relacionar sus evidencias con las de la integración; registrar las brechas y las decisiones necesarias.
Cuándo. Antes de utilizar esa conclusión para aceptar un cambio, responder a un cliente o comunicar cumplimiento.
Dónde. En la ficha de alcance y aplicabilidad, enlazada al expediente del sistema, los contratos y los registros del SGIA.
Con qué. Fuentes oficiales, condiciones contractuales, documentación del proveedor, resultados de pruebas y personas competentes para la revisión. Se conserva la distinción entre lo documentado, lo comprobado y lo pendiente.
Actividad 2. Interpretar la caída en críticos
Enunciado: alguien afirma que pasar de 9/10 a 7/10 críticos detectados demuestra que el clasificador sufrió un ataque y que v2 debe figurar como sistema implicado en T10-014.
Explica qué permite concluir la información del caso y prepara la siguiente actuación.
Orientación resuelta
Ver orientación resuelta de la actividad 2
Qué. Registrar la diferencia informada y organizar las comprobaciones pertinentes sin atribuir un ataque ni una causa a T10-014.
Por qué. Un resultado agregado describe una muestra; no establece su causa ni identifica por sí solo una versión implicada en otro episodio. La falta de autorización de despliegue de v2 tampoco demuestra imposibilidad técnica de intervención.
Cómo. Conservar los informes; identificar configuración, protocolo, datos y registros; verificar la comparabilidad y las posibles explicaciones; separar hechos e hipótesis. Si se investiga T10-014, comprobar su cronología y versión efectiva y analizar las obligaciones pertinentes desde el inicio.
Cuándo. Al detectar la diferencia y antes de emitir una conclusión causal o una comunicación que la dé por acreditada.
Dónde. En los registros de pruebas y riesgos que correspondan; y en el expediente de T10-014 únicamente cuando exista una relación sustentada o una hipótesis de investigación expresamente identificada.
Con qué. Informes originales, datos de evaluación, configuración, trazas y revisión competente. La v2 conserva «probada, sin autorización de despliegue» y v1 no se autoriza por comparación.
Comprueba lo aprendido
- ¿Usar IA basta para afirmar que una organización está comprendida en NIS2? No. La aplicabilidad se investiga con las reglas y fuentes pertinentes.
- ¿Una categoría interna de ticket crítico determina la clasificación jurídica de la entidad o del sistema? No.
- ¿El CSF ofrece la misma lista de actuaciones obligatorias para todas las organizaciones? No. Ayuda a organizar y priorizar resultados según el contexto.
- ¿Las seis funciones deben ejecutarse una después de otra y quedar terminadas? No. Se mantienen relacionadas durante la gestión.
- ¿Una cuenta sin responsable registrado prueba un ataque? No. Es una carencia concreta que necesita investigación y tratamiento.
- ¿Se puede calificar T10-014 automáticamente como incidente significativo de NIS2 o grave del AI Act? No. Cada categoría exige su propio análisis de aplicabilidad y hechos.
Evidencia de salida
Prepara una ficha con entidad, servicio, sistema y uso, versiones y entornos incluidos, fuentes legales y contractuales, conclusión razonada de aplicabilidad, funciones de revisión y decisión y próximas comprobaciones. Añade una medida propuesta y explica qué evidencia permitiría comprobar su resultado. Adjunta la RACI C3-H01A, sus suplencias y las necesidades de formación identificadas, distinguiendo obligaciones legales y requisitos internos.
La ficha será útil si otra persona puede reconstruir el alcance, identificar el fundamento de cada afirmación y saber quién debe actuar después.
Fuentes
F1. Directiva (UE) 2022/2555: texto oficial, especialmente ámbito, gobernanza y medidas de gestión de riesgos.
F2. NIST CSF 2.0: publicación oficial.
F3. NIST SP 1299: guía de recursos y descripción general en español.
F4. NIST: preguntas frecuentes sobre uso, resultados y certificación del CSF.
F5. ENISA: guía técnica de implementación de NIS2, 2025.
F6. Comisión Europea: decisión de remisión al TJUE, 8 de julio de 2026.
F7. Reglamento de Ejecución (UE) 2024/2690.
F8. NIST SP 1301: creación y utilización de perfiles organizativos.
F9. Reglamento (UE) 2026/1744, artículo 1.5: modificación del artículo 4 del AI Act.
Mapa visual de la lección